
Сайт театра Von Krahl — главная страница со встроенной билетной системой Fienta, 702 запроса. Собственная аналитика театра работает аккуратно: Google Analytics в режиме запрета. Но своей политики конфиденциальности у театра нет. Единственный документ — политика Fienta 2018 года, которая называет ответственным обработчиком данных покупателей сам театр, а из получателей упоминает только платёжного посредника. Виджет Fienta при этом ещё до покупки обращается к Stripe и держит открытым чат Intercom.
Хронология обращений
Декларация против факта
Тайминги передачи
G-ETK4JZYQBF, gcs=G100.
Карта Google на главной.
fbevents.js внутри виджета Fienta; событий не отправлено.
Сигналы Stripe для защиты от мошенничества.
Чат Intercom в виджете Fienta.
Зафиксированные трекеры
- Google Analytics 4 (G-ETK4JZYQBF) через region1.google-analytics.com — все обращения с gcs=G100. Запрет соблюдён
- Google Maps (maps.googleapis.com — 22, maps.gstatic.com) — карта на главной, грузится при прокрутке без какого-либо выбора
- Fienta (fienta.com — 280) — встроенный виджет билетной системы; вместе с ним грузятся Cookiebot, Google Tag Manager GTM-MN84VTD, сценарий Meta Pixel, Stripe, Intercom, Senja, Cloudflare Web Analytics
- Stripe (js.stripe.com, m.stripe.com, r.stripe.com, m.stripe.network) — внутри виджета Fienta: сбор сигналов для защиты от мошенничества до какой-либо покупки
- Intercom (widget.intercom.io, api-iam.intercom.io, nexus-websocket-a.intercom.io) — чат поддержки Fienta с постоянным соединением на каждой странице виджета
- Первая сторона: vonkrahl.ee
Признаки несоответствия GDPR
- GDPR Art. 12(1), Art. 13(1) и 13(2) — театр не публикует собственной информации об обработке данныхУ сайта vonkrahl.ee нет своей политики конфиденциальности: единственный документ, доступный посетителю, — политика билетной системы Fienta в редакции от 25.05.2018. В ней Fienta прямо называет себя уполномоченным обработчиком, а ответственным обработчиком — организатора мероприятия, то есть сам театр. Таким образом, театр отвечает за данные покупателей билетов, но не сообщает о себе ничего: ни своих реквизитов и контактов, ни целей и оснований обработки, ни того, что на его сайте работают Google Analytics и Google Maps, ни сроков хранения, ни прав посетителя и права на жалобу в Andmekaitse Inspektsioon.
- GDPR Art. 13(1)(e) / Art. 5(1)(a) — документ, на который опирается продажа билетов, называет не всех получателейПолитика Fienta утверждает, что данные вне Fienta передаются только организатору мероприятия и платёжному посреднику Maksekeskus AS. Но виджет Fienta, встроенный в главную страницу театра, в замере обращается к Stripe — m.stripe.com и r.stripe.com получают сигналы для защиты от мошенничества до какой-либо покупки — и открывает постоянное соединение с чатом Intercom. Stripe и Intercom упомянуты только в перечне cookie Fienta, но не в политике как получатели данных. Политика не содержит и права на жалобу в надзорный орган.
Контекст
vonkrahl.ee — сайт театра Von Krahl в Таллинне. Продажа билетов встроена в главную страницу виджетом эстонской билетной системы Fienta. Замер — одна запись: главная страница театра, затем переходы внутри виджета Fienta — страница события, политика конфиденциальности и перечень cookie Fienta, контакты, условия. Всего 702 запроса, из них 280 — к fienta.com.
Собственной политики конфиденциальности у театра нет. Единственный доступный документ — политика Fienta в редакции от 25 мая 2018 года с перечнем cookie.
Кому уходят данные напрямую
С сайта театра — Google (Analytics в режиме запрета, Maps). Через виджет Fienta — Fienta, Stripe, Intercom, Cookiebot, Google Tag Manager, Senja и Cloudflare.
Что видно в замере
Собственная аналитика театра сдержанна. Google Analytics 4 работает в режиме запрета: все обращения с gcs=G100. Google Maps грузится, когда посетитель прокручивает страницу до карты. Это функциональный элемент, но и он передаёт Google адрес IP посетителя без какого-либо выбора.
Театр — ответственный обработчик, но ничего о себе не сообщает. Политика Fienta прямо говорит: Fienta — лишь уполномоченный обработчик, а ответственный обработчик данных покупателей — организатор мероприятия, то есть театр. Театр при этом не публикует ни строчки о себе. Посетитель не узнает ни реквизитов театра как обработчика, ни того, что на сайте работают Google Analytics и Google Maps, ни своих прав и права на жалобу.
Виджет Fienta говорит одно, а делает другое. Политика Fienta утверждает, что за пределы Fienta данные уходят только организатору и платёжному посреднику Maksekeskus AS. В замере виджет, едва загрузившись, ещё до какой-либо покупки обращается к Stripe: m.stripe.com и r.stripe.com получают сигналы для защиты от мошенничества. Одновременно открывается постоянное соединение с чатом Intercom, и повторяется это на каждой странице виджета. Stripe и Intercom упомянуты в перечне cookie Fienta, но в политике как получатели данных не названы. Сценарий Meta Pixel в виджете грузится, но событий в Meta в замере не уходит.
Согласие: что доказано и что нет
Доказано: Google Analytics на сайте театра соблюдает запрет. Все обращения с gcs=G100.
Доказано: у театра нет собственной политики. Единственный документ — политика Fienta, которая называет театр ответственным обработчиком.
Доказано: виджет Fienta обращается к Stripe и Intercom до покупки и до обращения в чат. Обращения к m.stripe.com, r.stripe.com и websocket-соединение Intercom.
Не установлено: решение в баннере Cookiebot внутри виджета. Решение в записи не принималось. Отсутствие событий Meta соответствует блокировке до согласия.
Границы наблюдения
Замер охватывает главную страницу театра и страницы, открытые внутри виджета Fienta. Покупка билета не проводилась. Наблюдение фиксирует поведение браузера, а не серверную обработку. Скриншоты сделаны на страницах Fienta, открытых из виджета. Файл опубликован очищенным: удалены заголовки Cookie и тела сценариев.
Правовую оценку выносит компетентный орган — Andmekaitse Inspektsioon.
Вывод
Своя аналитика у театра настроена аккуратно, но сам театр как ответственный обработчик не существует для посетителя: ни политики, ни контактов по вопросам данных, ни описания того, что работает на сайте. Всё переложено на документ билетной системы 2018 года, который неполон: не называет Stripe и Intercom, к которым виджет обращается ещё до покупки, и молчит о праве на жалобу.
Устранение: опубликовать собственную политику конфиденциальности театра с реквизитами, целями, основаниями, получателями — Google, Fienta и её субобработчиками, — сроками хранения, правами посетителя и правом на жалобу в Andmekaitse Inspektsioon; запросить у Fienta актуальный перечень субобработчиков и сослаться на него; загружать Google Maps по нажатию, а не при прокрутке.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
b7ca48ebbfefcb9623cfe54c1073727a7e42d9388abb0fa6c9376e52b8294684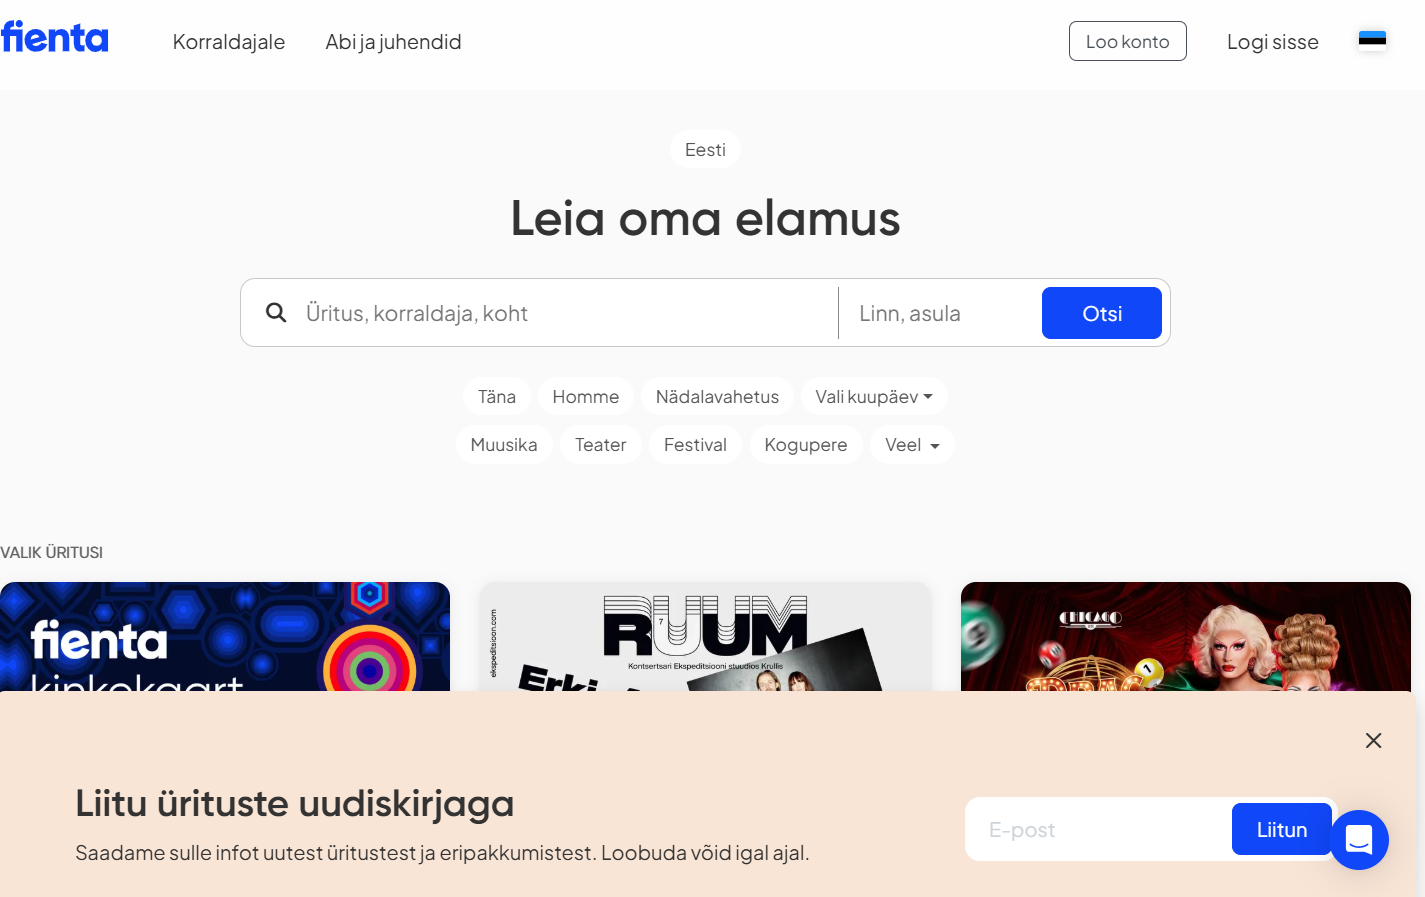
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — vonkrahl.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта vonkrahl.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) У сайта vonkrahl.ee нет своей политики конфиденциальности: единственный документ, доступный посетителю, — политика билетной системы Fienta в редакции от 25.05.2018. В ней Fienta прямо называет себя уполномоченным обработчиком, а ответственным обработчиком — организатора мероприятия, то есть сам театр. Таким образом, театр отвечает за данные покупателей билетов, но не сообщает о себе ничего: ни своих реквизитов и контактов, ни целей и оснований обработки, ни того, что на его сайте работают Google Analytics и Google Maps, ни сроков хранения, ни прав посетителя и права на жалобу в Andmekaitse Inspektsioon.

2) Политика Fienta утверждает, что данные вне Fienta передаются только организатору мероприятия и платёжному посреднику Maksekeskus AS. Но виджет Fienta, встроенный в главную страницу театра, в замере обращается к Stripe — m.stripe.com и r.stripe.com получают сигналы для защиты от мошенничества до какой-либо покупки — и открывает постоянное соединение с чатом Intercom. Stripe и Intercom упомянуты только в перечне cookie Fienta, но не в политике как получатели данных. Политика не содержит и права на жалобу в надзорный орган.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — vonkrahl.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website vonkrahl.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) vonkrahl.ee has no privacy policy of its own: the only document available to the visitor is the privacy policy of the Fienta ticketing system, dated 25.05.2018. In it, Fienta explicitly calls itself the processor and names the event organiser — that is, the theatre itself — as the controller. The theatre is therefore responsible for ticket buyers' data but says nothing about itself: not its details or contacts, not the purposes and legal bases of processing, not the fact that Google Analytics and Google Maps run on its site, not retention periods, and not the visitor's rights or the right to lodge a complaint with the Andmekaitse Inspektsioon.

2) The Fienta policy states that data leaves Fienta only to the event organiser and the payment intermediary Maksekeskus AS. But the Fienta widget embedded in the theatre's homepage contacts Stripe in the capture — m.stripe.com and r.stripe.com receive fraud-prevention signals before any purchase — and opens a persistent connection to the Intercom chat. Stripe and Intercom are mentioned only in Fienta's cookie list, not in the policy as data recipients. The policy also omits the right to lodge a complaint with a supervisory authority.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — vonkrahl.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi vonkrahl.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Veebilehel vonkrahl.ee ei ole oma privaatsuspoliitikat: ainus külastajale kättesaadav dokument on piletisüsteemi Fienta privaatsuspoliitika 25.05.2018 redaktsioonis. Selles nimetab Fienta end otseselt volitatud töötlejaks ja vastutavaks töötlejaks ürituse korraldajat ehk teatrit ennast. Seega vastutab teater piletiostjate andmete eest, kuid ei teata enda kohta midagi: ei oma rekvisiite ja kontakte, töötlemise eesmärke ja aluseid, seda, et tema veebilehel töötavad Google Analytics ja Google Maps, säilitamistähtaegu ega külastaja õigusi ja õigust esitada kaebus Andmekaitse Inspektsioonile.

2) Fienta privaatsuspoliitika väidab, et väljapoole Fientat edastatakse andmeid üksnes ürituse korraldajale ja makse vahendajale Maksekeskus AS-ile. Kuid teatri avalehele manustatud Fienta vidin pöördub mõõtmise käigus Stripe'i poole – m.stripe.com ja r.stripe.com saavad pettuste vastase kaitse signaale enne mis tahes ostu – ning avab püsiühenduse Intercomi vestlusega. Stripe ja Intercom on mainitud üksnes Fienta küpsiste loetelus, kuid mitte privaatsuspoliitikas andmete vastuvõtjatena. Privaatsuspoliitika ei sisalda ka õigust esitada kaebus järelevalveasutusele.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — vonkrahl.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом vonkrahl.ee.

2. Обстоятельства
Я посетил сайт vonkrahl.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 28.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) У сайта vonkrahl.ee нет своей политики конфиденциальности: единственный документ, доступный посетителю, — политика билетной системы Fienta в редакции от 25.05.2018. В ней Fienta прямо называет себя уполномоченным обработчиком, а ответственным обработчиком — организатора мероприятия, то есть сам театр. Таким образом, театр отвечает за данные покупателей билетов, но не сообщает о себе ничего: ни своих реквизитов и контактов, ни целей и оснований обработки, ни того, что на его сайте работают Google Analytics и Google Maps, ни сроков хранения, ни прав посетителя и права на жалобу в Andmekaitse Inspektsioon.

2) Политика Fienta утверждает, что данные вне Fienta передаются только организатору мероприятия и платёжному посреднику Maksekeskus AS. Но виджет Fienta, встроенный в главную страницу театра, в замере обращается к Stripe — m.stripe.com и r.stripe.com получают сигналы для защиты от мошенничества до какой-либо покупки — и открывает постоянное соединение с чатом Intercom. Stripe и Intercom упомянуты только в перечне cookie Fienta, но не в политике как получатели данных. Политика не содержит и права на жалобу в надзорный орган.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. Положения GDPR, соблюдение которых прошу проверить
GDPR Art. 12(1), Art. 13(1) и 13(2) — театр не публикует собственной информации об обработке данных; GDPR Art. 13(1)(e) / Art. 5(1)(a) — документ, на который опирается продажа билетов, называет не всех получателей

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — vonkrahl.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website vonkrahl.ee.

2. Circumstances
I visited the website vonkrahl.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 28 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) vonkrahl.ee has no privacy policy of its own: the only document available to the visitor is the privacy policy of the Fienta ticketing system, dated 25.05.2018. In it, Fienta explicitly calls itself the processor and names the event organiser — that is, the theatre itself — as the controller. The theatre is therefore responsible for ticket buyers' data but says nothing about itself: not its details or contacts, not the purposes and legal bases of processing, not the fact that Google Analytics and Google Maps run on its site, not retention periods, and not the visitor's rights or the right to lodge a complaint with the Andmekaitse Inspektsioon.

2) The Fienta policy states that data leaves Fienta only to the event organiser and the payment intermediary Maksekeskus AS. But the Fienta widget embedded in the theatre's homepage contacts Stripe in the capture — m.stripe.com and r.stripe.com receive fraud-prevention signals before any purchase — and opens a persistent connection to the Intercom chat. Stripe and Intercom are mentioned only in Fienta's cookie list, not in the policy as data recipients. The policy also omits the right to lodge a complaint with a supervisory authority.

Full technical documentation is published at: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. GDPR provisions I ask you to examine
GDPR Art. 12(1), Art. 13(1) and 13(2) — the theatre publishes no information of its own on data processing; GDPR Art. 13(1)(e) / Art. 5(1)(a) — the document underpinning ticket sales does not name all recipients

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil vonkrahl.ee.

2. Asjaolud
Külastasin veebisaiti vonkrahl.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 28.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Veebilehel vonkrahl.ee ei ole oma privaatsuspoliitikat: ainus külastajale kättesaadav dokument on piletisüsteemi Fienta privaatsuspoliitika 25.05.2018 redaktsioonis. Selles nimetab Fienta end otseselt volitatud töötlejaks ja vastutavaks töötlejaks ürituse korraldajat ehk teatrit ennast. Seega vastutab teater piletiostjate andmete eest, kuid ei teata enda kohta midagi: ei oma rekvisiite ja kontakte, töötlemise eesmärke ja aluseid, seda, et tema veebilehel töötavad Google Analytics ja Google Maps, säilitamistähtaegu ega külastaja õigusi ja õigust esitada kaebus Andmekaitse Inspektsioonile.

2) Fienta privaatsuspoliitika väidab, et väljapoole Fientat edastatakse andmeid üksnes ürituse korraldajale ja makse vahendajale Maksekeskus AS-ile. Kuid teatri avalehele manustatud Fienta vidin pöördub mõõtmise käigus Stripe'i poole – m.stripe.com ja r.stripe.com saavad pettuste vastase kaitse signaale enne mis tahes ostu – ning avab püsiühenduse Intercomi vestlusega. Stripe ja Intercom on mainitud üksnes Fienta küpsiste loetelus, kuid mitte privaatsuspoliitikas andmete vastuvõtjatena. Privaatsuspoliitika ei sisalda ka õigust esitada kaebus järelevalveasutusele.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-vonkrahl-ee/

3. Sätted, mille järgimist palun kontrollida
IKÜM art 12 lg 1, art 13 lg 1 ja 2 — teater ei avalda oma teavet andmetöötluse kohta; IKÜM art 13 lg 1 p e / art 5 lg 1 p a — piletimüügi aluseks olev dokument ei nimeta kõiki vastuvõtjaid

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]