
Сайт ресторана-буфета Toyosu Buffet в Таллинне — одна запись, семь страниц сайта, 871 запрос. Аналитики, рекламы и пикселей на сайте нет, но и никакой информации о защите данных тоже нет: политики конфиденциальности не обнаружено, механизма согласия нет. При этом сайт предлагает бронирование стола и форму обратной связи, а карта Google Maps и эмодзи WordPress загружаются на каждой странице, передавая адрес IP посетителя Google и WordPress.org. Обращения к Instagram в записи — это переход пользователя на страницу ресторана в Instagram, а не встроенный трекинг. Браузер заголовок DNT не отправлял.
Хронология обращений
Декларация против факта
Тайминги передачи
Google Maps API с библиотекой places; повторяется на каждой странице.
CDN эмодзи WordPress, скрипт wp-emoji-release; повторяется на каждой странице.
Навигация на страницу toyosu_buffet_mustamae.
Зафиксированные трекеры
- Google Maps (maps.googleapis.com, библиотека places) — встроенная карта, загружается из разметки на каждой странице; адрес IP посетителя виден Google
- WordPress.org (s.w.org) — CDN эмодзи WordPress, загружается скриптом wp-emoji на каждой странице; адрес IP посетителя виден серверу
- Instagram / Meta (www.instagram.com, static.cdninstagram.com, scontent.cdninstagram.com, www.facebook.com) — не получатель данных сайта: обращения возникают после перехода пользователя по ссылке на страницу Instagram ресторана
Признаки несоответствия GDPR
- GDPR Art. 13(1)–(2) — отсутствие информации для субъекта данныхПолитики конфиденциальности на сайте не обнаружено: ни одна из страниц записи не является страницей политики, в меню сайта ссылки на неё нет, в материалах документа нет. При этом сайт предлагает бронирование стола и форму обратной связи (плагины Contact Form 7 и Calendarista), то есть предусматривает сбор персональных данных, и передаёт адрес IP посетителя Google и WordPress.org. Посетителю не сообщаются ни личность и контакты контролёра, ни цели и правовые основания обработки, ни получатели, ни сроки хранения, ни права субъекта данных, ни надзорный орган.
- GDPR Art. 5(1)(a), Art. 6(1) / ePrivacy — Директива 2002/58/EC, ст. 5(3) — передача без согласияМеханизма согласия на сайте нет — ни платформы управления согласием, ни какой-либо плашки. Google Maps API с библиотекой places загружается из разметки на каждой из семи страниц сеанса, начиная с +6280 мс, а эмодзи WordPress — с s.w.org начиная с +7847 мс. При каждой загрузке адрес IP посетителя и сведения о браузере становятся доступны Google и WordPress.org без согласия и без какой-либо информации об этом.
Контекст
toyosu.ee — сайт ресторана-буфета Toyosu Buffet в Таллинне (Мустамяэ): суши, горячие блюда, теппаньяки, hot pot, корейское барбекю; проведение мероприятий и бронирование столов. Сайт построен на WordPress (Elementor, Contact Form 7, модуль бронирования Calendarista), сервер Apache. Контролёр данных на сайте не указан.
Политики конфиденциальности в материалах нет, и на сайте она не обнаружена. К материалам приложен снимок экрана страницы «Мероприятия».
Замер состоит из одной записи: семь страниц сайта — главная (русская версия), «Контакты», «Мероприятия» и повторные заходы, — а также переход на внешнюю страницу Instagram. Восемьсот семьдесят один запрос. Запись сделана 20 сентября 2026 года.
Кому уходят данные напрямую
Google (Maps), WordPress.org (CDN эмодзи). Аналитики, рекламы, пикселей и RTB на сайте нет. Instagram и Meta — не получатели данных сайта: их обращения возникают после перехода пользователя на внешнюю страницу.
Заявленное против фактического
Заявленного нет: сайт не публикует политику конфиденциальности, cookie-документа или иной информации о защите данных. Ни одна из страниц сеанса не является страницей политики, в меню сайта (снимок экрана) ссылки на неё нет.
Замер показывает следующее.
Персональные данные предусматривается собирать, но без информации. Сайт предлагает бронирование стола («Забронировать стол») и содержит форму обратной связи на странице «Контакты» — в разметке подключены плагины Contact Form 7 и Calendarista. Посетитель, оставляющий имя, телефон или адрес электронной почты, не получает никаких сведений о том, кто обрабатывает его данные, зачем, на каком основании, как долго и кому они передаются, какие у него права и куда жаловаться. В ходе записи формы не отправлялись.
Адрес IP уходит Google и WordPress.org без согласия. Механизма согласия на сайте нет. Google Maps API с библиотекой places загружается из разметки начиная с +6280 мс, эмодзи WordPress с s.w.org — начиная с +7847 мс; обе загрузки повторяются на каждой из семи страниц сайта. При каждой загрузке адрес IP посетителя и сведения о браузере становятся доступны Google и WordPress.org.
Instagram — переход, а не встроенный трекинг. На +190118 мс происходит навигация верхнего уровня на www.instagram.com/toyosu_buffet_mustamae/ с реферером toyosu.ee: пользователь перешёл по ссылке на страницу ресторана в Instagram. Обращения к static.cdninstagram.com, scontent.cdninstagram.com и www.facebook.com/ig_xsite_user_info делает уже сам Instagram на своей странице; к передачам данных сайта toyosu.ee они не относятся. На +198523 мс пользователь возвращается на страницу «Мероприятия».
Согласие: что доказано и что нет
Доказано: механизма согласия нет. Ни одного обращения к платформе управления согласием; на снимке экрана cookie-баннера нет.
Доказано: карта Google и эмодзи WordPress загружаются на каждой странице без согласия. По обращениям к maps.googleapis.com и s.w.org на всех семи страницах сеанса.
Доказано: аналитики и рекламы нет. Обращений к Google Analytics, рекламным сетям, пикселям и RTB на страницах сайта нет.
Не доказано и не утверждается: отсутствие ссылки на политику в подвале сайта. HTML-тела страниц в опубликованном файле заредактированы; вывод об отсутствии политики опирается на состав страниц сеанса, меню на снимке экрана и отсутствие документа в материалах.
Отдельно: браузер заголовок DNT в этой записи не отправлял.
Границы наблюдения
Замер охватывает семь страниц сайта. Наблюдение фиксирует поведение браузера, а не внутреннюю сторону сервисов: серверная обработка, в том числе обработка данных бронирований, браузерным замером не проверяется. Правовую оценку выносит компетентный орган — в Эстонии это Andmekaitse Inspektsioon.
Файл опубликован очищенным по «постному» профилю: удалены значения cookie в запросах, вырезаны заголовки Cookie и Set-Cookie, тела HTML-страниц; реестр очистки фиксирует 529 редакций и контрольную сумму. Ключ Google Maps в файле заредактирован. На ответах самого домена защитных заголовков не наблюдается.
Идентификация сервисов опирается на домены и схему адресов: карта — по maps.googleapis.com; эмодзи — по s.w.org и скрипту wp-emoji-release; Instagram — по навигации верхнего уровня на www.instagram.com и последующим обращениям с его страницы.
Вывод
Сайт ресторана-буфета Toyosu Buffet не использует ни аналитику, ни рекламу, ни пиксели, но не даёт посетителю вообще никакой информации о защите данных: политики конфиденциальности нет, контролёр не указан, механизма согласия нет. При этом сайт предлагает бронирование стола и форму обратной связи, то есть предусматривает сбор персональных данных, а карта Google Maps и эмодзи WordPress загружаются на каждой странице, передавая адрес IP посетителя Google и WordPress.org без согласия и без какого-либо уведомления. Обращения к Instagram в записи возникают после перехода пользователя на страницу ресторана в Instagram и к трекингу на самом сайте не относятся.
Устранение: опубликовать политику конфиденциальности с указанием контролёра и контактов, целей и правовых оснований обработки (включая бронирования и форму связи), получателей — Google Maps, WordPress.org, поставщика хостинга, — сроков хранения, прав субъекта данных и надзорного органа, и разместить ссылку на неё на каждой странице и рядом с формами; поставить карту Google Maps под согласие или заменить её статичным изображением со ссылкой; отключить загрузку эмодзи с s.w.org либо отдавать их с собственного домена; выставить на домене защитные заголовки.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
a4afbd7a71e212f70926964acc8f05937b84b4b0bd6bd5a42077c7c401d38ca6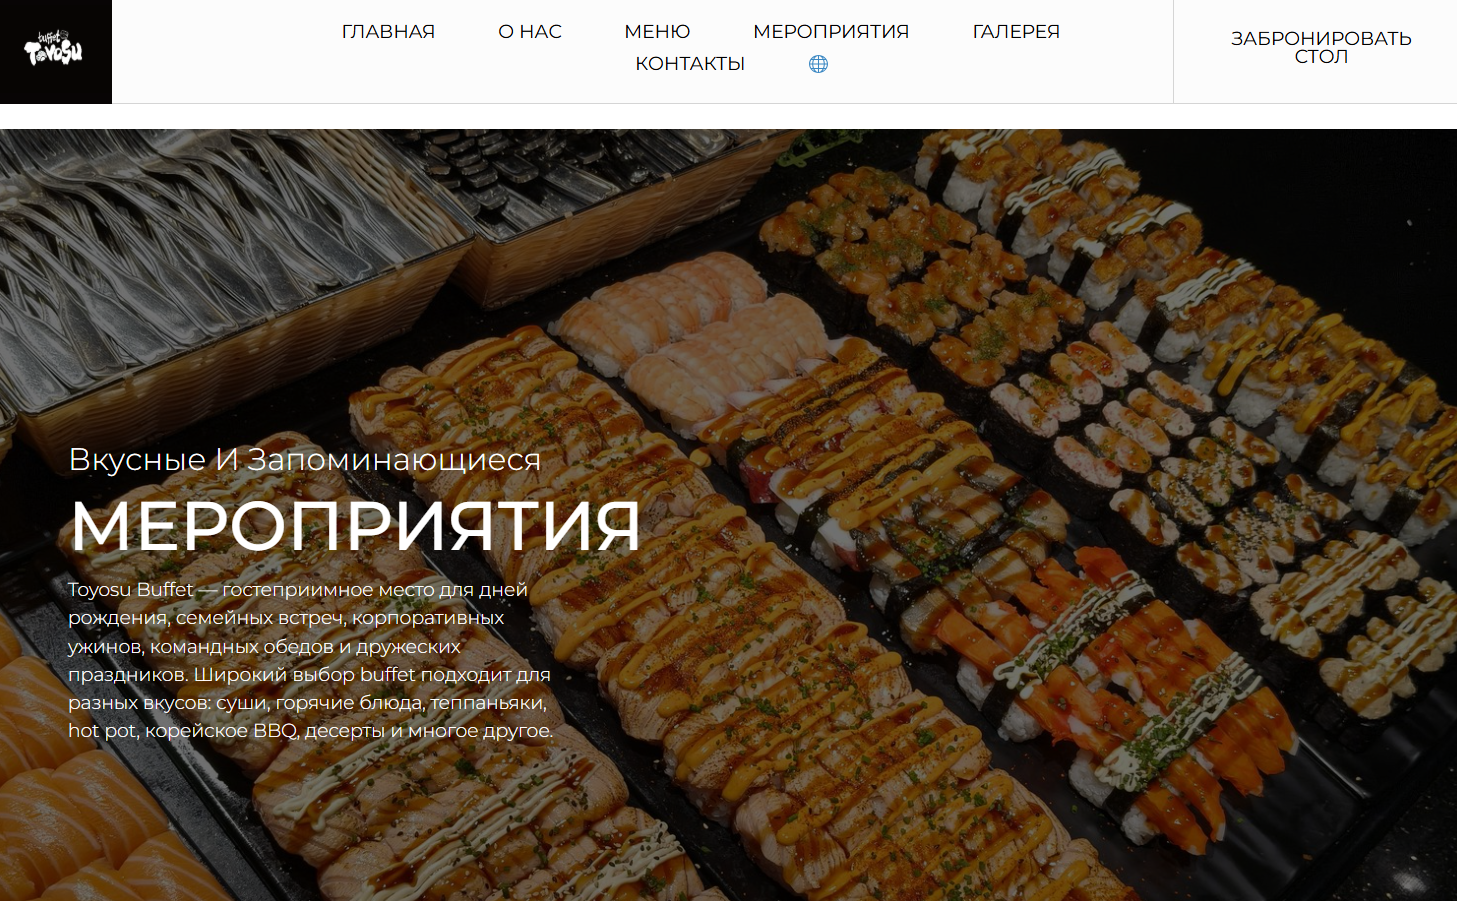
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — toyosu.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта toyosu.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) Политики конфиденциальности на сайте не обнаружено: ни одна из страниц записи не является страницей политики, в меню сайта ссылки на неё нет, в материалах документа нет. При этом сайт предлагает бронирование стола и форму обратной связи (плагины Contact Form 7 и Calendarista), то есть предусматривает сбор персональных данных, и передаёт адрес IP посетителя Google и WordPress.org. Посетителю не сообщаются ни личность и контакты контролёра, ни цели и правовые основания обработки, ни получатели, ни сроки хранения, ни права субъекта данных, ни надзорный орган.

2) Механизма согласия на сайте нет — ни платформы управления согласием, ни какой-либо плашки. Google Maps API с библиотекой places загружается из разметки на каждой из семи страниц сеанса, начиная с +6280 мс, а эмодзи WordPress — с s.w.org начиная с +7847 мс. При каждой загрузке адрес IP посетителя и сведения о браузере становятся доступны Google и WordPress.org без согласия и без какой-либо информации об этом.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-toyosu-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — toyosu.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website toyosu.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) No privacy policy was found on the site: none of the pages in the recording is a policy page, the site menu contains no link to one, and no such document is in the material. At the same time the site offers table booking and a contact form (the Contact Form 7 and Calendarista plugins), i.e. it provides for the collection of personal data, and it transmits the visitor's IP address to Google and WordPress.org. The visitor is told neither the identity and contact details of the controller, nor the purposes and legal bases of processing, nor the recipients, retention periods, data-subject rights or the supervisory authority.

2) There is no consent mechanism on the site — neither a consent-management platform nor any notice. The Google Maps API with the places library loads from the markup on each of the seven pages of the session, starting at +6280 ms, and the WordPress emoji from s.w.org starting at +7847 ms. On every load the visitor's IP address and browser information become available to Google and WordPress.org without consent and without any information about it.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-toyosu-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — toyosu.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi toyosu.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Saidil ei leitud privaatsuspoliitikat: ükski salvestatud leht ei ole poliitikaleht, saidi menüüs sellele viidet ei ole ja materjalides dokument puudub. Samas pakub sait lauabroneeringut ja tagasisidevormi (pistikprogrammid Contact Form 7 ja Calendarista), st näeb ette isikuandmete kogumise, ning edastab külastaja IP-aadressi Google'ile ja WordPress.org-ile. Külastajale ei teatata vastutava töötleja isikut ja kontaktandmeid, töötlemise eesmärke ja õiguslikke aluseid, vastuvõtjaid, säilitamise tähtaegu, andmesubjekti õigusi ega järelevalveasutust.

2) Saidil puudub nõusolekumehhanism — ei nõusolekuhalduse platvormi ega mingit teadet. Google Maps API koos teegiga places laaditakse märgistusest seansi kõigil seitsmel lehel alates +6280 ms ning WordPressi emotikonid aadressilt s.w.org alates +7847 ms. Iga laadimisega muutuvad külastaja IP-aadress ja brauseri andmed Google'ile ja WordPress.org-ile kättesaadavaks ilma nõusoleku ja sellekohase teabeta.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-toyosu-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — toyosu.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом toyosu.ee.

2. Обстоятельства
Я посетил сайт toyosu.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 20.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) Политики конфиденциальности на сайте не обнаружено: ни одна из страниц записи не является страницей политики, в меню сайта ссылки на неё нет, в материалах документа нет. При этом сайт предлагает бронирование стола и форму обратной связи (плагины Contact Form 7 и Calendarista), то есть предусматривает сбор персональных данных, и передаёт адрес IP посетителя Google и WordPress.org. Посетителю не сообщаются ни личность и контакты контролёра, ни цели и правовые основания обработки, ни получатели, ни сроки хранения, ни права субъекта данных, ни надзорный орган.

2) Механизма согласия на сайте нет — ни платформы управления согласием, ни какой-либо плашки. Google Maps API с библиотекой places загружается из разметки на каждой из семи страниц сеанса, начиная с +6280 мс, а эмодзи WordPress — с s.w.org начиная с +7847 мс. При каждой загрузке адрес IP посетителя и сведения о браузере становятся доступны Google и WordPress.org без согласия и без какой-либо информации об этом.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-toyosu-ee/

3. Положения GDPR, соблюдение которых прошу проверить
GDPR Art. 13(1)–(2) — отсутствие информации для субъекта данных; GDPR Art. 5(1)(a), Art. 6(1) / ePrivacy — Директива 2002/58/EC, ст. 5(3) — передача без согласия

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — toyosu.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website toyosu.ee.

2. Circumstances
I visited the website toyosu.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 20 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) No privacy policy was found on the site: none of the pages in the recording is a policy page, the site menu contains no link to one, and no such document is in the material. At the same time the site offers table booking and a contact form (the Contact Form 7 and Calendarista plugins), i.e. it provides for the collection of personal data, and it transmits the visitor's IP address to Google and WordPress.org. The visitor is told neither the identity and contact details of the controller, nor the purposes and legal bases of processing, nor the recipients, retention periods, data-subject rights or the supervisory authority.

2) There is no consent mechanism on the site — neither a consent-management platform nor any notice. The Google Maps API with the places library loads from the markup on each of the seven pages of the session, starting at +6280 ms, and the WordPress emoji from s.w.org starting at +7847 ms. On every load the visitor's IP address and browser information become available to Google and WordPress.org without consent and without any information about it.

Full technical documentation is published at: https://gdpru.eu/audits/ee-toyosu-ee/

3. GDPR provisions I ask you to examine
GDPR Art. 13(1)–(2) — absence of information for the data subject; GDPR Art. 5(1)(a), Art. 6(1) / ePrivacy — Directive 2002/58/EC, Art. 5(3) — transmission without consent

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil toyosu.ee.

2. Asjaolud
Külastasin veebisaiti toyosu.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 20.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Saidil ei leitud privaatsuspoliitikat: ükski salvestatud leht ei ole poliitikaleht, saidi menüüs sellele viidet ei ole ja materjalides dokument puudub. Samas pakub sait lauabroneeringut ja tagasisidevormi (pistikprogrammid Contact Form 7 ja Calendarista), st näeb ette isikuandmete kogumise, ning edastab külastaja IP-aadressi Google'ile ja WordPress.org-ile. Külastajale ei teatata vastutava töötleja isikut ja kontaktandmeid, töötlemise eesmärke ja õiguslikke aluseid, vastuvõtjaid, säilitamise tähtaegu, andmesubjekti õigusi ega järelevalveasutust.

2) Saidil puudub nõusolekumehhanism — ei nõusolekuhalduse platvormi ega mingit teadet. Google Maps API koos teegiga places laaditakse märgistusest seansi kõigil seitsmel lehel alates +6280 ms ning WordPressi emotikonid aadressilt s.w.org alates +7847 ms. Iga laadimisega muutuvad külastaja IP-aadress ja brauseri andmed Google'ile ja WordPress.org-ile kättesaadavaks ilma nõusoleku ja sellekohase teabeta.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-toyosu-ee/

3. Sätted, mille järgimist palun kontrollida
IKÜM art 13 lg 1–2 — andmesubjektile teabe andmata jätmine; IKÜM art 5 lg 1 p a, art 6 lg 1 / e-privaatsuse direktiiv 2002/58/EÜ art 5 lg 3 — edastamine ilma nõusolekuta

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]