
Сайт торгового центра Rocca al Mare — один замер, девять страниц и три файла политики, 766 запросов. Google Analytics работает в режиме запрета и ничего не сохраняет. Зато reCAPTCHA грузится на каждой странице до выбора, хотя собственные правила cookie сайта относят её к маркетингу. Первый слой баннера просит согласия только на аналитику, а кнопка «Согласен со всем» включает и рекламные категории. Перечней cookie два, и они противоречат друг другу: в баннере среди «необходимых» — Яндекс.Метрика и данные Meta, а на странице правил — снимок платформы, которой сайт больше не пользуется. Кому посетитель даёт согласие, не ясно: баннер называет торговый центр, политика — две разные компании Citycon.
Хронология обращений
Декларация против факта
Тайминги передачи
reCAPTCHA v3 api.js; cookie _GRECAPTCHA по правилам сайта — маркетинг.
Сценарий reCAPTCHA; 45 обращений за замер.
Иконки эмодзи WordPress; 44 обращения за замер.
Служебный фрейм reCAPTCHA (api2/anchor).
page_view, gcs=G100; идентификатор меняется на каждой странице.
Зафиксированные трекеры
- Google reCAPTCHA v3 (www.google.com — 27, www.gstatic.com — 45, fonts.gstatic.com — 18) — грузится на каждой странице до выбора; собственные правила cookie сайта относят её cookie к маркетингу
- Google Analytics 4 (G-77YWDWFH2T) через region1.google-analytics.com — 11 обращений, все с gcs=G100; на каждой странице новый идентификатор, ничего не сохраняется. Запрет соблюдён
- Google Tag Manager (GTM-5W3W6WT) и старый analytics.js — сценарии грузятся на каждой странице; обращений со сбором данных у старого счётчика нет
- Платформа согласия с узла cm.nxtm.pl (next-cookie-app.js) — 54 обращения; баннер и декларация cookie
- WordPress Emoji (s.w.org) — 44 обращения за иконками эмодзи, адрес IP посетителя уходит на серверы WordPress.org
- Первая сторона и инфраструктура: www.roccaalmare.ee (WordPress за nginx 1.21.1)
Признаки несоответствия GDPR
- ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a)) — reCAPTCHA, которую сам сайт относит к маркетингу, до выбораGoogle reCAPTCHA v3 грузится на +1,9 с на каждой из девяти открытых HTML-страниц — главной, списке магазинов, акциях, новостях и даже на странице правил cookie — до какого-либо выбора в баннере. Вместе со сценарием открывается служебный фрейм на www.google.com, подгружаются шрифты Google и рабочий сценарий: за замер это 90 обращений к трём узлам Google. reCAPTCHA v3 работает невидимо и загружается на всех страницах, заполняет ли посетитель какую-либо форму или нет. Собственные правила cookie сайта относят cookie reCAPTCHA _GRECAPTCHA к категории «Turustamine» (маркетинг), а декларация в баннере относит хранилище _grecaptcha к «Vajalik». Элемент, который оператор по одной из двух своих классификаций считает маркетинговым, работает без согласия на всех страницах.
- GDPR Art. 13(1)(a) — ответственный обработчик не определёнБаннер называет ответственным обработчиком «Rocca al Mare» — торговый центр, а не юридическое лицо. Политика конфиденциальности в двух отдельных пунктах называет две разные компании — Citycon Finland Oy (рег. код 2424293-6) и Citycon Oyj (рег. код 0699505-3). По тексту, каждая из них отвечает за обработку данных в одних и тех же центрах: Rocca al Mare и Kristiine. О совместной ответственности (ст. 26) политика не говорит. Правила cookie на сайте называют себя правилами Citycon Oyj. Посетитель, соглашающийся в баннере, не может установить, кому он даёт согласие и к кому обращаться за его отзывом. Политика при этом предлагает отзывать согласие письмом на info@citycon.com, а с вопросами о данных писать на privacy@citycon.com.
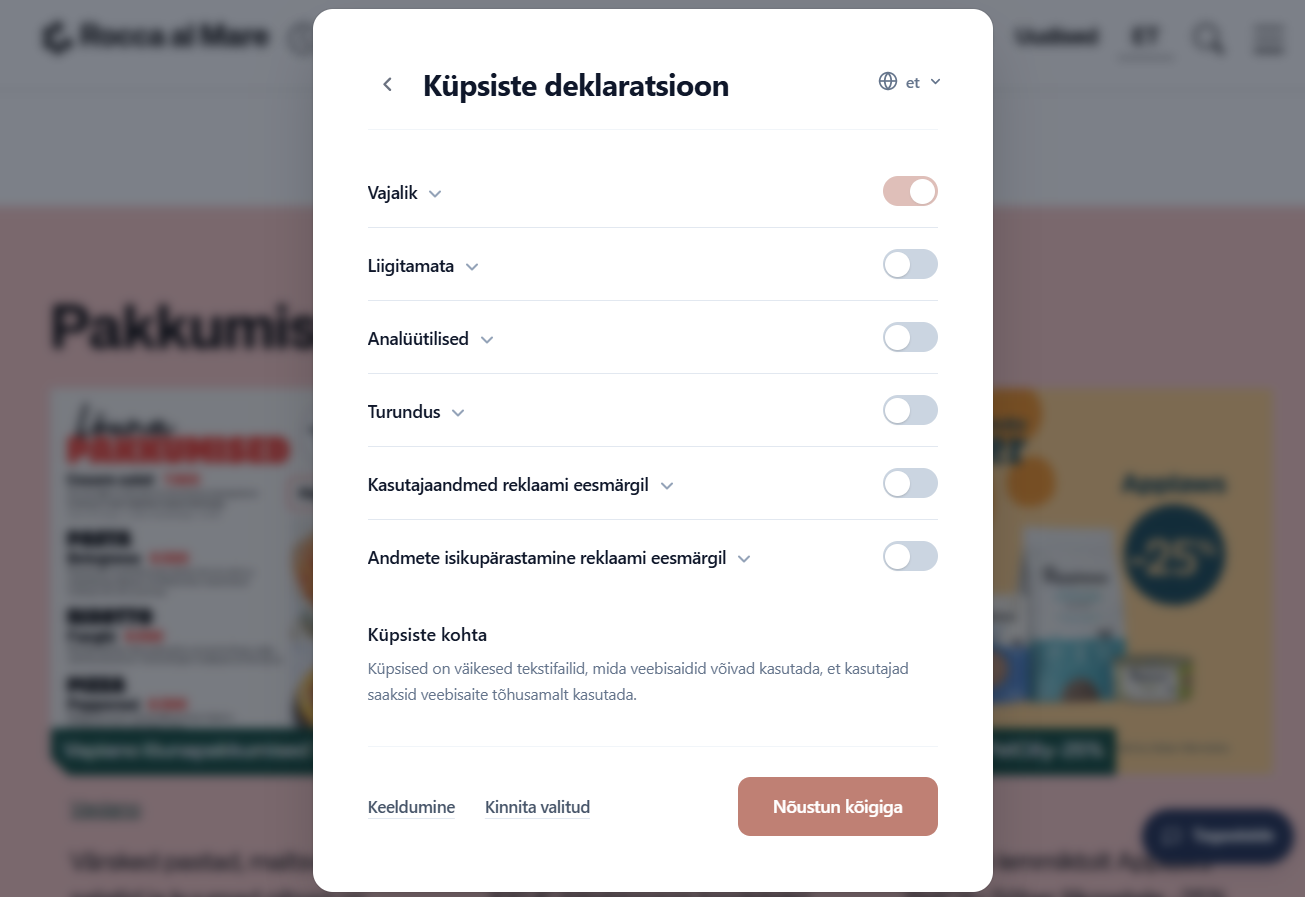
- GDPR Art. 4(11) / Art. 12(1) / Art. 5(1)(a) — согласие не информированное: баннер и две противоречащие друг другу декларации cookieПервый слой баннера говорит только об аналитических cookie партнёров, и кнопка «Nõustun kõigiga» описана как согласие на аналитику. Фактически та же кнопка включает ещё три категории второго слоя — «Turundus», «Kasutajaandmed reklaami eesmärgil» и «Andmete isikupärastamine reklaami eesmärgil». Политика конфиденциальности прямо пишет, что cookie используются для составления профилей пользователей и целевого маркетинга. Перечней cookie при этом два, и они не сходятся. Декларация в баннере относит к «необходимым» идентификаторы Яндекс.Метрики (_ym_uid и другие) и данные Meta (lastExternalReferrer). В маркетинге у неё — _fbp и _gcl_au, в аналитике — Microsoft Clarity и старые счётчики Universal Analytics. Кроме того, в декларацию попали настройки учётных записей редакторов WordPress и данные браузерных расширений — криптокошельков и менеджеров паролей. Ни один из этих сервисов в замере не загружался. Страница правил cookie показывает другой перечень — снимок Cookiebot с датой обновления «4/10/26», хотя сайт использует другую платформу согласия. В этом перечне есть то, чего нет в баннере: служебные записи reCAPTCHA, языковой cookie и запись сессий Sentry. Посетитель не может понять, на что именно соглашается.
Контекст
roccaalmare.ee — сайт торгового центра Rocca al Mare в Таллинне, входящего в группу Citycon. Сайт на WordPress, отдаётся nginx 1.21.1. Заголовка Content-Security-Policy нет, и ни один ответ не выставляет Set-Cookie. Согласием управляет платформа, подгружаемая с узла cm.nxtm.pl.
Замер — одна запись: главная четыре раза, список магазинов, акции, новости, дважды страница правил cookie и три открытия файлов политики конфиденциальности — эстонского и английского. Всего 766 запросов к 12 узлам. Из них 9 обращений к edge.microsoft.com — это служба браузера, к сайту она отношения не имеет и из разбора исключена.
Обработку описывают три текста: сам баннер со своей декларацией cookie, страница «Küpsiste kasutamise eeskiri» и политика конфиденциальности Citycon в PDF.
Кому уходят данные напрямую
До какого-либо выбора — Google (reCAPTCHA, Tag Manager, Analytics в режиме запрета, шрифты), WordPress.org (иконки эмодзи) и платформа согласия cm.nxtm.pl.
Заявленное против фактического
Техническая часть здесь аккуратнее описательной. Google Analytics 4 весь замер работает в режиме запрета: во всех 11 обращениях gcs=G100. На каждой странице аналитика получает новый идентификатор и признак первого визита, то есть между страницами ничего не сохраняется. Рекламных пикселей в замере нет вовсе. Расхождения — в reCAPTCHA и в том, что сайт рассказывает о себе.
Первое — reCAPTCHA работает везде и до выбора. Невидимая reCAPTCHA v3 грузится на +1,9 с на каждой открытой странице — главной, списке магазинов, акциях, новостях, правилах cookie. Вместе с ней открывается служебный фрейм на www.google.com, подгружаются шрифты Google и рабочий сценарий: за замер 90 обращений. Можно было бы считать её защитой форм, но сам сайт классифицирует её иначе. Страница правил cookie относит cookie _GRECAPTCHA к маркетингу. Декларация в баннере при этом ставит хранилище _grecaptcha в «необходимые». Сайт, таким образом, сам не определился, что это такое. По одной из его собственных классификаций это маркетинг, который работает без согласия на всех страницах.
Второе — не ясно, кто обработчик. Баннер пишет, что ответственный обработчик — «Rocca al Mare». Но это название торгового центра, а не юридическое лицо. Политика конфиденциальности называет двух обработчиков: Citycon Finland Oy отвечает за Rocca al Mare и Kristiine, а следующим пунктом Citycon Oyj отвечает за те же Rocca al Mare и Kristiine. О совместной ответственности речи нет. Страница правил cookie называет себя правилами Citycon Oyj. Соглашаясь в баннере, посетитель не знает, с кем имеет дело. Отзывать согласие политика предлагает письмом на info@citycon.com — то есть не тому субъекту, который назван в баннере.
Третье — согласие не информированное, а перечни cookie противоречат друг другу. Первый слой баннера говорит об одном: партнёрские аналитические cookie, и кнопка «Nõustun kõigiga» означает согласие на аналитику. На втором слое видно, что та же кнопка включает ещё маркетинг и две рекламные категории — сбор пользовательских данных для рекламы и персонализацию рекламы. Политика же прямо пишет, что cookie и пиксели нужны в том числе для профилей пользователей и целевого маркетинга.
Перечней cookie два, и сравнивать их поучительно. Декларация в баннере похожа на результат сканирования, сделанного из браузера редактора сайта. В ней настройки учётных записей администраторов WordPress, данные браузерных расширений — криптокошельков и менеджеров паролей — и множество сервисов, которых в замере нет: Яндекс.Метрика, Microsoft Clarity, Meta, Google Ads, коллтрекинг, старые счётчики Universal Analytics. Хуже того, идентификаторы Яндекс.Метрики и данные Meta в ней записаны в «необходимые», то есть в категорию, не требующую согласия. Страница правил cookie показывает другой перечень — снимок Cookiebot, хотя Cookiebot на сайте не загружается. В нём есть то, чего нет в баннере: служебные записи reCAPTCHA rc::a–rc::f, языковой cookie GUEST_LANGUAGE_ID и запись сессий Sentry. Ни один из двух перечней не описывает сайт таким, каким он работает в замере.
Отдельно о WordPress Emoji. 44 обращения к s.w.org за картинками эмодзи отдают адрес IP посетителя серверам WordPress.org. Этот узел не назван ни в одном перечне. Как самостоятельное нарушение это не фиксируется, но устраняется одной настройкой.
Согласие: что доказано и что нет
Доказано: reCAPTCHA грузится до выбора на всех страницах. Первое обращение — на +1,9 с, повторяется на каждой из девяти HTML-страниц, 90 обращений к трём узлам Google за замер.
Доказано: сайт сам относит cookie reCAPTCHA к маркетингу. Страница правил cookie: _GRECAPTCHA — «Turustamine». Декларация в баннере: _grecaptcha — «Vajalik».
Доказано: Google Analytics соблюдает запрет. Все 11 обращений несут gcs=G100, идентификатор клиента на каждой странице новый.
Доказано: перечни cookie расходятся. Сравнение обоих сохранённых перечней: семь позиций со страницы правил отсутствуют в баннере, а десятки позиций баннера отсутствуют на странице правил.
Не установлено: создаёт ли reCAPTCHA cookie в браузере посетителя. Заголовки Cookie удалены при очистке, Set-Cookie в файле нет. Вывод строится на загрузке и на собственной классификации сайта, а не на наличии cookie.
Не проверено: что включается после согласия. Согласие в записи не давалось, а тело контейнера GTM вычищено. Какие теги сработали бы после «Nõustun kõigiga», браузерным замером не установлено.
Границы наблюдения
Замер охватывает публичные страницы сайта и файлы политики. Мобильное приложение, программа лояльности и рассылка не проверялись. Наблюдение фиксирует поведение браузера, а не серверную обработку. Что Google делает с данными reCAPTCHA и аналитики, браузерным замером не проверяется.
Разбор использует эстонскую версию политики конфиденциальности, которая открывалась в замере. Метаданные файла указывают дату создания — февраль 2023 года, хотя опубликован он в разделе загрузок за апрель 2026 года.
Декларация в баннере и страница правил cookie сохранены целиком. Расхождения между ними проверяются по сохранённым файлам напрямую. Файл HAR опубликован очищенным: удалены заголовки Cookie и большая часть тел сценариев, включая контейнер GTM и данные платформы согласия. Идентификаторы клиента Google в тексте не приводятся.
Правовую оценку выносит компетентный орган — Andmekaitse Inspektsioon, который назван в самой политике.
Вывод
Техническая настройка сайта сдержанная: Google Analytics работает в режиме запрета и не сохраняет идентификаторы, рекламных пикселей нет. Исключение — reCAPTCHA. Она грузится на каждой странице до выбора, а её cookie сайт в собственных правилах относит к маркетингу.
Описательная часть хуже. Баннер просит согласия на аналитику, а включает рекламу. Декларация в баннере числит Яндекс.Метрику и данные Meta «необходимыми» и перечисляет следы браузерных расширений и учётных записей редакторов. Страница правил показывает снимок платформы, которой сайт не пользуется. Ответственным обработчиком баннер называет торговый центр, политика — две разные компании с одинаковой зоной ответственности. Посетитель не может понять ни на что он соглашается, ни с кем.
Устранение: загружать reCAPTCHA только на страницах с формами и только в момент их использования либо обусловить её согласием; определиться с классификацией её cookie; переписать первый слой баннера так, чтобы он называл все категории, включаемые кнопкой «Nõustun kõigiga»; провести новое сканирование cookie с чистого браузера и заменить им обе декларации, убрав из «необходимых» всё, что к ним не относится; убрать со страницы правил снимок Cookiebot; назвать в баннере, правилах и политике одного юридически определённого обработчика или описать совместную ответственность по статье 26; отключить загрузку эмодзи с s.w.org.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
328be356e1a832a01d884e44418dd035a73f328bfd834638f7e4deb7da19ed43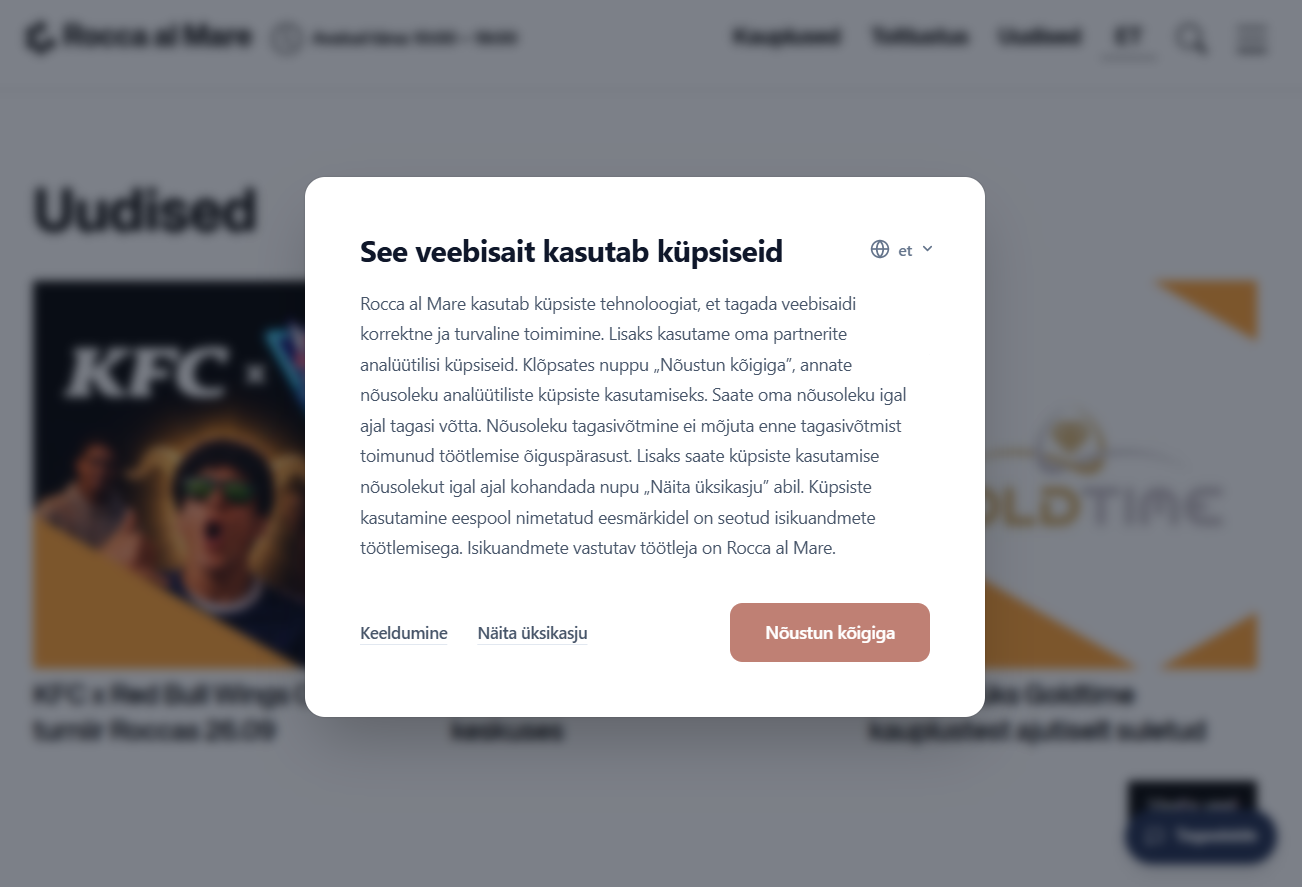
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — roccaalmare.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта roccaalmare.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) Google reCAPTCHA v3 грузится на +1,9 с на каждой из девяти открытых HTML-страниц — главной, списке магазинов, акциях, новостях и даже на странице правил cookie — до какого-либо выбора в баннере. Вместе со сценарием открывается служебный фрейм на www.google.com, подгружаются шрифты Google и рабочий сценарий: за замер это 90 обращений к трём узлам Google. reCAPTCHA v3 работает невидимо и загружается на всех страницах, заполняет ли посетитель какую-либо форму или нет. Собственные правила cookie сайта относят cookie reCAPTCHA _GRECAPTCHA к категории «Turustamine» (маркетинг), а декларация в баннере относит хранилище _grecaptcha к «Vajalik». Элемент, который оператор по одной из двух своих классификаций считает маркетинговым, работает без согласия на всех страницах.

2) Баннер называет ответственным обработчиком «Rocca al Mare» — торговый центр, а не юридическое лицо. Политика конфиденциальности в двух отдельных пунктах называет две разные компании — Citycon Finland Oy (рег. код 2424293-6) и Citycon Oyj (рег. код 0699505-3). По тексту, каждая из них отвечает за обработку данных в одних и тех же центрах: Rocca al Mare и Kristiine. О совместной ответственности (ст. 26) политика не говорит. Правила cookie на сайте называют себя правилами Citycon Oyj. Посетитель, соглашающийся в баннере, не может установить, кому он даёт согласие и к кому обращаться за его отзывом. Политика при этом предлагает отзывать согласие письмом на info@citycon.com, а с вопросами о данных писать на privacy@citycon.com.

3) Первый слой баннера говорит только об аналитических cookie партнёров, и кнопка «Nõustun kõigiga» описана как согласие на аналитику. Фактически та же кнопка включает ещё три категории второго слоя — «Turundus», «Kasutajaandmed reklaami eesmärgil» и «Andmete isikupärastamine reklaami eesmärgil». Политика конфиденциальности прямо пишет, что cookie используются для составления профилей пользователей и целевого маркетинга. Перечней cookie при этом два, и они не сходятся. Декларация в баннере относит к «необходимым» идентификаторы Яндекс.Метрики (_ym_uid и другие) и данные Meta (lastExternalReferrer). В маркетинге у неё — _fbp и _gcl_au, в аналитике — Microsoft Clarity и старые счётчики Universal Analytics. Кроме того, в декларацию попали настройки учётных записей редакторов WordPress и данные браузерных расширений — криптокошельков и менеджеров паролей. Ни один из этих сервисов в замере не загружался. Страница правил cookie показывает другой перечень — снимок Cookiebot с датой обновления «4/10/26», хотя сайт использует другую платформу согласия. В этом перечне есть то, чего нет в баннере: служебные записи reCAPTCHA, языковой cookie и запись сессий Sentry. Посетитель не может понять, на что именно соглашается.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — roccaalmare.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website roccaalmare.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) Google reCAPTCHA v3 loads at +1.9 s on each of the nine HTML pages opened — the homepage, the shop list, offers, news, and even the cookie rules page — before any choice in the banner. Along with the script, a service frame opens on www.google.com, and Google fonts and a worker script are loaded: over the capture, this amounts to 90 requests to three Google hosts. reCAPTCHA v3 runs invisibly and loads on every page, whether or not the visitor fills in any form. The site's own cookie rules classify the reCAPTCHA cookie _GRECAPTCHA as 'Turustamine' (marketing), while the declaration in the banner classifies the _grecaptcha storage as 'Vajalik'. An element that the operator, under one of its own two classifications, considers marketing runs without consent on every page.

2) The banner names 'Rocca al Mare' as the controller — a shopping centre, not a legal entity. The privacy policy names, in two separate sections, two different companies — Citycon Finland Oy (registration code 2424293-6) and Citycon Oyj (registration code 0699505-3). According to the text, each of them is responsible for data processing at the same centres: Rocca al Mare and Kristiine. The policy says nothing about joint controllership (Art. 26). The cookie rules on the site describe themselves as the rules of Citycon Oyj. A visitor giving consent in the banner cannot establish to whom they are giving it or whom to contact to withdraw it. The policy, meanwhile, suggests withdrawing consent by email to info@citycon.com and sending data questions to privacy@citycon.com.

3) The banner's first layer speaks only of partners' analytics cookies, and the 'Nõustun kõigiga' button is described as consent to analytics. In fact, the same button also switches on three more second-layer categories — 'Turundus', 'Kasutajaandmed reklaami eesmärgil', and 'Andmete isikupärastamine reklaami eesmärgil'. The privacy policy states outright that cookies are used to build user profiles and for targeted marketing. There are also two cookie lists, and they do not match. The declaration in the banner classifies Yandex Metrica identifiers (_ym_uid and others) and Meta data (lastExternalReferrer) as 'necessary'. Under marketing it lists _fbp and _gcl_au; under analytics, Microsoft Clarity and legacy Universal Analytics counters. It also contains the account settings of WordPress editors and data from browser extensions — crypto wallets and password managers. None of these services loaded during the capture. The cookie rules page shows a different list — a Cookiebot snapshot with an update date of '4/10/26', although the site uses a different consent platform. That list contains items absent from the banner: reCAPTCHA service entries, a language cookie, and Sentry session recording. A visitor cannot tell what exactly they are consenting to.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — roccaalmare.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi roccaalmare.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Google reCAPTCHA v3 laaditakse +1,9 s juures kõigil üheksal avatud HTML-lehel – avalehel, kaupluste nimekirjas, pakkumistes, uudistes ja isegi küpsiste kasutamise eeskirja lehel – enne mis tahes valikut bänneris. Koos skriptiga avatakse teenusraam aadressil www.google.com ning laaditakse Google'i fondid ja veebitöötaja skript: mõõtmise jooksul on see kokku 90 päringut kolme Google'i serveri pihta. reCAPTCHA v3 töötab nähtamatult ja laaditakse kõigile lehtedele sõltumata sellest, kas külastaja täidab mõnda vormi või mitte. Veebilehe enda küpsiste kasutamise eeskiri liigitab reCAPTCHA küpsise _GRECAPTCHA kategooriasse „Turustamine“, bänneri deklaratsioon aga liigitab salvestuse _grecaptcha kategooriasse „Vajalik“. Element, mida vastutav töötleja ühe oma kahest liigitusest järgi peab turunduslikuks, töötab kõigil lehtedel ilma nõusolekuta.

2) Bänner nimetab vastutava töötlejana „Rocca al Mare“ – kaubanduskeskust, mitte juriidilist isikut. Isikuandmete kaitse teade nimetab kahes eraldi punktis kaks erinevat äriühingut – Citycon Finland Oy (registrikood 2424293-6) ja Citycon Oyj (registrikood 0699505-3). Teksti järgi vastutab kumbki neist isikuandmete töötlemise eest samades kaubanduskeskustes: Rocca al Mare ja Kristiine. Kaasvastutusest (art 26) teade ei räägi. Veebilehe küpsiste kasutamise eeskiri nimetab end Citycon Oyj eeskirjaks. Bänneris nõusoleku andev külastaja ei saa kindlaks teha, kellele ta nõusoleku annab ja kelle poole pöörduda selle tagasivõtmiseks. Teade soovitab seejuures võtta nõusoleku tagasi e-kirjaga aadressil info@citycon.com ning pöörduda andmetega seotud küsimustes aadressil privacy@citycon.com.

3) Bänneri esimene kiht räägib ainult partnerite analüütilistest küpsistest ning nuppu „Nõustun kõigiga“ kirjeldatakse kui nõusolekut analüütikaks. Tegelikult lülitab sama nupp sisse ka teise kihi kolm kategooriat – „Turundus“, „Kasutajaandmed reklaami eesmärgil“ ja „Andmete isikupärastamine reklaami eesmärgil“. Isikuandmete kaitse teade ütleb otse, et küpsiseid kasutatakse kasutajaprofiilide koostamiseks ja sihtturunduseks. Küpsiste loetelusid on seejuures kaks ja need ei ühti. Bänneri deklaratsioon liigitab „vajalike“ hulka Yandex Metrica identifikaatorid (_ym_uid jt) ja Meta andmed (lastExternalReferrer). Turunduse all on _fbp ja _gcl_au, analüütika all Microsoft Clarity ja vanad Universal Analyticsi loendurid. Lisaks on deklaratsiooni sattunud WordPressi toimetajate kontode seaded ning brauserilaienduste – krüptorahakottide ja paroolihaldurite – andmed. Ühtegi neist teenustest mõõtmise ajal ei laaditud. Küpsiste kasutamise eeskirja leht näitab teist loetelu – Cookiebot'i hetkeseisu uuendamise kuupäevaga „4/10/26“, kuigi veebileht kasutab teist nõusolekuplatvormi. Selles loetelus on seda, mida bänneris ei ole: reCAPTCHA teenuskirjed, keeleküpsis ja Sentry seansisalvestus. Külastaja ei saa aru, millega ta täpselt nõustub.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — roccaalmare.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом roccaalmare.ee.

2. Обстоятельства
Я посетил сайт roccaalmare.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 27.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) Google reCAPTCHA v3 грузится на +1,9 с на каждой из девяти открытых HTML-страниц — главной, списке магазинов, акциях, новостях и даже на странице правил cookie — до какого-либо выбора в баннере. Вместе со сценарием открывается служебный фрейм на www.google.com, подгружаются шрифты Google и рабочий сценарий: за замер это 90 обращений к трём узлам Google. reCAPTCHA v3 работает невидимо и загружается на всех страницах, заполняет ли посетитель какую-либо форму или нет. Собственные правила cookie сайта относят cookie reCAPTCHA _GRECAPTCHA к категории «Turustamine» (маркетинг), а декларация в баннере относит хранилище _grecaptcha к «Vajalik». Элемент, который оператор по одной из двух своих классификаций считает маркетинговым, работает без согласия на всех страницах.

2) Баннер называет ответственным обработчиком «Rocca al Mare» — торговый центр, а не юридическое лицо. Политика конфиденциальности в двух отдельных пунктах называет две разные компании — Citycon Finland Oy (рег. код 2424293-6) и Citycon Oyj (рег. код 0699505-3). По тексту, каждая из них отвечает за обработку данных в одних и тех же центрах: Rocca al Mare и Kristiine. О совместной ответственности (ст. 26) политика не говорит. Правила cookie на сайте называют себя правилами Citycon Oyj. Посетитель, соглашающийся в баннере, не может установить, кому он даёт согласие и к кому обращаться за его отзывом. Политика при этом предлагает отзывать согласие письмом на info@citycon.com, а с вопросами о данных писать на privacy@citycon.com.

3) Первый слой баннера говорит только об аналитических cookie партнёров, и кнопка «Nõustun kõigiga» описана как согласие на аналитику. Фактически та же кнопка включает ещё три категории второго слоя — «Turundus», «Kasutajaandmed reklaami eesmärgil» и «Andmete isikupärastamine reklaami eesmärgil». Политика конфиденциальности прямо пишет, что cookie используются для составления профилей пользователей и целевого маркетинга. Перечней cookie при этом два, и они не сходятся. Декларация в баннере относит к «необходимым» идентификаторы Яндекс.Метрики (_ym_uid и другие) и данные Meta (lastExternalReferrer). В маркетинге у неё — _fbp и _gcl_au, в аналитике — Microsoft Clarity и старые счётчики Universal Analytics. Кроме того, в декларацию попали настройки учётных записей редакторов WordPress и данные браузерных расширений — криптокошельков и менеджеров паролей. Ни один из этих сервисов в замере не загружался. Страница правил cookie показывает другой перечень — снимок Cookiebot с датой обновления «4/10/26», хотя сайт использует другую платформу согласия. В этом перечне есть то, чего нет в баннере: служебные записи reCAPTCHA, языковой cookie и запись сессий Sentry. Посетитель не может понять, на что именно соглашается.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. Положения GDPR, соблюдение которых прошу проверить
ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a)) — reCAPTCHA, которую сам сайт относит к маркетингу, до выбора; GDPR Art. 13(1)(a) — ответственный обработчик не определён; GDPR Art. 4(11) / Art. 12(1) / Art. 5(1)(a) — согласие не информированное: баннер и две противоречащие друг другу декларации cookie

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — roccaalmare.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website roccaalmare.ee.

2. Circumstances
I visited the website roccaalmare.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 27 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) Google reCAPTCHA v3 loads at +1.9 s on each of the nine HTML pages opened — the homepage, the shop list, offers, news, and even the cookie rules page — before any choice in the banner. Along with the script, a service frame opens on www.google.com, and Google fonts and a worker script are loaded: over the capture, this amounts to 90 requests to three Google hosts. reCAPTCHA v3 runs invisibly and loads on every page, whether or not the visitor fills in any form. The site's own cookie rules classify the reCAPTCHA cookie _GRECAPTCHA as 'Turustamine' (marketing), while the declaration in the banner classifies the _grecaptcha storage as 'Vajalik'. An element that the operator, under one of its own two classifications, considers marketing runs without consent on every page.

2) The banner names 'Rocca al Mare' as the controller — a shopping centre, not a legal entity. The privacy policy names, in two separate sections, two different companies — Citycon Finland Oy (registration code 2424293-6) and Citycon Oyj (registration code 0699505-3). According to the text, each of them is responsible for data processing at the same centres: Rocca al Mare and Kristiine. The policy says nothing about joint controllership (Art. 26). The cookie rules on the site describe themselves as the rules of Citycon Oyj. A visitor giving consent in the banner cannot establish to whom they are giving it or whom to contact to withdraw it. The policy, meanwhile, suggests withdrawing consent by email to info@citycon.com and sending data questions to privacy@citycon.com.

3) The banner's first layer speaks only of partners' analytics cookies, and the 'Nõustun kõigiga' button is described as consent to analytics. In fact, the same button also switches on three more second-layer categories — 'Turundus', 'Kasutajaandmed reklaami eesmärgil', and 'Andmete isikupärastamine reklaami eesmärgil'. The privacy policy states outright that cookies are used to build user profiles and for targeted marketing. There are also two cookie lists, and they do not match. The declaration in the banner classifies Yandex Metrica identifiers (_ym_uid and others) and Meta data (lastExternalReferrer) as 'necessary'. Under marketing it lists _fbp and _gcl_au; under analytics, Microsoft Clarity and legacy Universal Analytics counters. It also contains the account settings of WordPress editors and data from browser extensions — crypto wallets and password managers. None of these services loaded during the capture. The cookie rules page shows a different list — a Cookiebot snapshot with an update date of '4/10/26', although the site uses a different consent platform. That list contains items absent from the banner: reCAPTCHA service entries, a language cookie, and Sentry session recording. A visitor cannot tell what exactly they are consenting to.

Full technical documentation is published at: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. GDPR provisions I ask you to examine
ePrivacy — Directive 2002/58/EC, Art. 5(3) (in conjunction with GDPR Art. 6(1)(a)) — reCAPTCHA, which the site itself classifies as marketing, before any choice; GDPR Art. 13(1)(a) — the controller is not identified; GDPR Art. 4(11) / Art. 12(1) / Art. 5(1)(a) — consent is not informed: the banner and two mutually contradictory cookie declarations

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil roccaalmare.ee.

2. Asjaolud
Külastasin veebisaiti roccaalmare.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 27.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Google reCAPTCHA v3 laaditakse +1,9 s juures kõigil üheksal avatud HTML-lehel – avalehel, kaupluste nimekirjas, pakkumistes, uudistes ja isegi küpsiste kasutamise eeskirja lehel – enne mis tahes valikut bänneris. Koos skriptiga avatakse teenusraam aadressil www.google.com ning laaditakse Google'i fondid ja veebitöötaja skript: mõõtmise jooksul on see kokku 90 päringut kolme Google'i serveri pihta. reCAPTCHA v3 töötab nähtamatult ja laaditakse kõigile lehtedele sõltumata sellest, kas külastaja täidab mõnda vormi või mitte. Veebilehe enda küpsiste kasutamise eeskiri liigitab reCAPTCHA küpsise _GRECAPTCHA kategooriasse „Turustamine“, bänneri deklaratsioon aga liigitab salvestuse _grecaptcha kategooriasse „Vajalik“. Element, mida vastutav töötleja ühe oma kahest liigitusest järgi peab turunduslikuks, töötab kõigil lehtedel ilma nõusolekuta.

2) Bänner nimetab vastutava töötlejana „Rocca al Mare“ – kaubanduskeskust, mitte juriidilist isikut. Isikuandmete kaitse teade nimetab kahes eraldi punktis kaks erinevat äriühingut – Citycon Finland Oy (registrikood 2424293-6) ja Citycon Oyj (registrikood 0699505-3). Teksti järgi vastutab kumbki neist isikuandmete töötlemise eest samades kaubanduskeskustes: Rocca al Mare ja Kristiine. Kaasvastutusest (art 26) teade ei räägi. Veebilehe küpsiste kasutamise eeskiri nimetab end Citycon Oyj eeskirjaks. Bänneris nõusoleku andev külastaja ei saa kindlaks teha, kellele ta nõusoleku annab ja kelle poole pöörduda selle tagasivõtmiseks. Teade soovitab seejuures võtta nõusoleku tagasi e-kirjaga aadressil info@citycon.com ning pöörduda andmetega seotud küsimustes aadressil privacy@citycon.com.

3) Bänneri esimene kiht räägib ainult partnerite analüütilistest küpsistest ning nuppu „Nõustun kõigiga“ kirjeldatakse kui nõusolekut analüütikaks. Tegelikult lülitab sama nupp sisse ka teise kihi kolm kategooriat – „Turundus“, „Kasutajaandmed reklaami eesmärgil“ ja „Andmete isikupärastamine reklaami eesmärgil“. Isikuandmete kaitse teade ütleb otse, et küpsiseid kasutatakse kasutajaprofiilide koostamiseks ja sihtturunduseks. Küpsiste loetelusid on seejuures kaks ja need ei ühti. Bänneri deklaratsioon liigitab „vajalike“ hulka Yandex Metrica identifikaatorid (_ym_uid jt) ja Meta andmed (lastExternalReferrer). Turunduse all on _fbp ja _gcl_au, analüütika all Microsoft Clarity ja vanad Universal Analyticsi loendurid. Lisaks on deklaratsiooni sattunud WordPressi toimetajate kontode seaded ning brauserilaienduste – krüptorahakottide ja paroolihaldurite – andmed. Ühtegi neist teenustest mõõtmise ajal ei laaditud. Küpsiste kasutamise eeskirja leht näitab teist loetelu – Cookiebot'i hetkeseisu uuendamise kuupäevaga „4/10/26“, kuigi veebileht kasutab teist nõusolekuplatvormi. Selles loetelus on seda, mida bänneris ei ole: reCAPTCHA teenuskirjed, keeleküpsis ja Sentry seansisalvestus. Külastaja ei saa aru, millega ta täpselt nõustub.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-roccaalmare-ee/

3. Sätted, mille järgimist palun kontrollida
Eraelu puutumatust ja elektroonilist sidet käsitlev direktiiv 2002/58/EÜ art 5 lg 3 (koostoimes IKÜM art 6 lg 1 p-ga a) — reCAPTCHA, mille veebileht ise liigitab turunduseks, enne valikut; IKÜM art 13 lg 1 p a — vastutav töötleja ei ole kindlaks määratud; IKÜM art 4 p 11 / art 12 lg 1 / art 5 lg 1 p a — nõusolek ei ole teadlik: bänner ja kaks teineteisele vastukäivat küpsiste deklaratsiooni

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]