
Сайт сети пиццерий Peetri Pizza — один замер страницы заказа, 43 запроса, 8 узлов. Кейс близок к образцовому: платформа управления согласием CookieYes грузится первой, баннер даёт отказ на первом экране («Keeldu kõigist») наравне с «Nõustun kõigiga», а категории в настройках по умолчанию выключены. Аналитика Google запрет соблюдает — события GA4 идут со статусом gcs=G100, бескуково; Facebook загружает только SDK без событий пикселя. Политика подробная и называет всех получателей поимённо, включая Facebook Pixel. Единственная оговорка — SDK Facebook и обращения GA грузятся до фиксации выбора (но под запретом).
Хронология обращений
Декларация против факта
Тайминги передачи
Платформа согласия; баннер с «Keeldu kõigist» на первом экране.
fbevents.js; кука _fbp названа в политике.
GA4 page_view, gcs=G100.
Зафиксированные трекеры
- CookieYes (cdn-cookieyes.com, log.cookieyes.com, ID 63bea1e1…) — платформа управления согласием; грузится первой (+188 мс), баннер с тремя кнопками («Kohanda» / «Keeldu kõigist» / «Nõustun kõigiga»), категории по умолчанию выключены — отказ на первом экране. В политике назван
- Google Analytics 4 (region1.google-analytics.com) — аналитика; события page_view, first_visit, session_start и measurement/conversion идут со статусом gcs=G100 (оба хранилища запрещены), бескуково. Запрет соблюдён. В политике назван
- Facebook / Meta (connect.facebook.net) — загружается только SDK fbevents.js (+189 мс); событий пикселя /tr в замере не наблюдается. Кука _fbp названа в политике (Facebook Pixel, показ рекламы)
- Google Tag Manager (www.googletagmanager.com) — контейнер тегов; +188 мс
- Первая сторона и инфраструктура: peetripizza.ee (Laravel, за Cloudflare), fonts Google, reCAPTCHA (защита форм)
Контекст
peetripizza.ee — сайт сети пиццерий с доставкой Peetri Pizza (контролёр — PP Trading OÜ, контакт paula@peetripizza.ee). Сайт на Laravel, отдаётся через Cloudflare. Обработку описывают подробная политика и куки-декларация на движке CookieYes; управление согласием — CookieYes.
Замер — одна запись страницы заказа (/telli/…, добавление комбо): 43 запроса, 8 узлов.
Кому уходят данные напрямую
Аналитика — Google Analytics 4 (под запретом, gcs=G100, бескуково). Управление согласием — CookieYes. Facebook загружает только SDK, без событий. Функционально — reCAPTCHA (защита форм), шрифты. Первая сторона — сайт на Laravel за Cloudflare.
Заявленное против фактического
Здесь заявленное и фактическое сходятся — случай аккуратный.
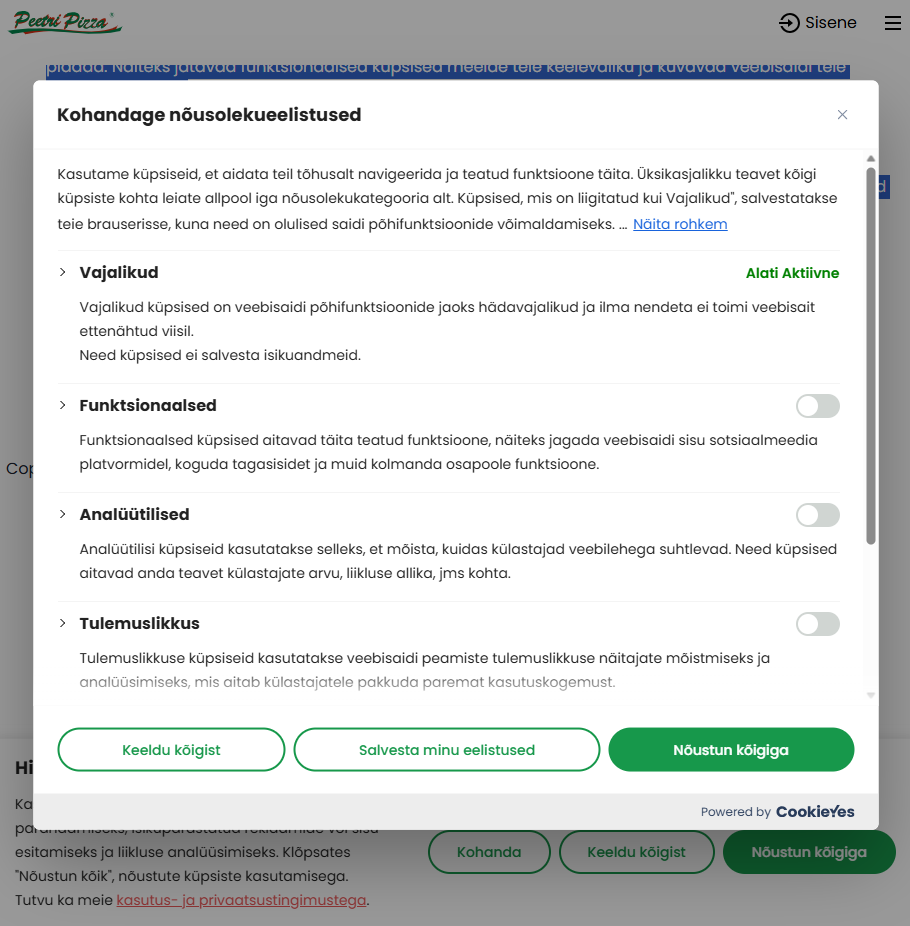
Механизм согласия образцовый. Платформа CookieYes грузится первой (+188 мс), баннер «Hindame teie privaatsust» даёт три кнопки — «Kohanda», «Keeldu kõigist» (отклонить все), «Nõustun kõigiga», — причём отказ на первом экране равнозначен согласию. В настройках категории Funktsionaalsed, Analüütilised, Tulemuslikkus по умолчанию выключены (не предвыбраны). По части механизма согласия претензий нет.
Аналитика Google запрет соблюдает. События GA4 — page_view, first_visit, session_start, measurement/conversion — идут со статусом gcs=G100: оба хранилища запрещены, пинги бескуковые. Одно событие несёт адрес страницы пиццерии (dl=/pizzeria/aardla), но без куки-привязки. Это корректное поведение при неданном согласии.
Facebook присутствует только как SDK. connect.facebook.net/fbevents.js загружается на +189 мс, но событий пикселя /tr в замере нет — пиксель инициализирован, но данных не передал.
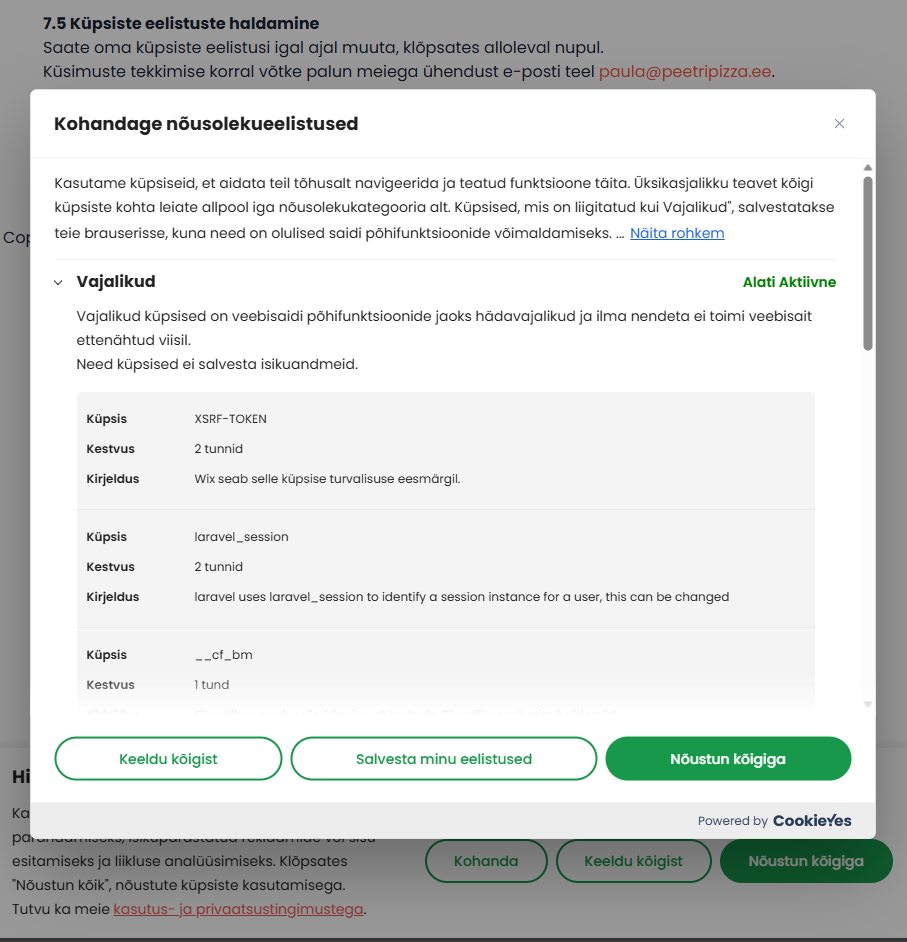
Получатели раскрыты поимённо. Политика и куки-декларация называют всех: CookieYes, Google reCAPTCHA, Google Analytics, Facebook (с кукой _fbp — Facebook Pixel, «показ рекламы»), Wix, Laravel, Cloudflare, — с категориями и сроками. Раскрытие на хорошем уровне.
Единственная оговорка — порядок загрузки. SDK Facebook (+189 мс) и обращения GA (+869 мс) грузятся до фиксации выбора пользователя в баннере. Фактической передачи при этом не зафиксировано: GA идёт под запретом (gcs=G100, бескуково), а Facebook SDK событий не отправил. Это оговорка о порядке инициализации, а не передача данных до согласия; чистое решение — гейтить загрузку SDK и обращений GA до выбора.
Согласие: что доказано и что нет
Доказано: CMP грузится первой. CookieYes — +188 мс, раньше остального стека.
Доказано: баннер даёт отказ на первом экране. Скриншоты фиксируют «Keeldu kõigist» и выключенные по умолчанию категории.
Доказано: аналитика соблюдает запрет. Все обращения GA4 несут gcs=G100, бескуково.
Доказано: Facebook только SDK, без событий. В замере лишь fbevents.js, обращений /tr нет.
Доказано: получатели названы. Политика перечисляет CookieYes, Google, Facebook, Wix, Laravel, Cloudflare поимённо.
Не установлено: решение о согласии. Выбор в замере не зафиксирован; gcs=G100 указывает на запрещённое состояние (по умолчанию или по отказу).
Границы наблюдения
Замер охватывает страницу заказа и фиксирует поведение браузера, не серверную обработку: что Google делает с полученными (запрещёнными к хранению) сигналами, браузерным замером не проверяется. Facebook назван в политике, но в замере лишь загрузил SDK без событий — фактическая активность пикселя в этой сессии не наблюдалась. reCAPTCHA, шрифты отнесены к функциональной части.
Файл опубликован очищенным от личных данных (39 правок, самопроверка чистая; параметры URL страницы заказа вычищены); порядок загрузки (CookieYes первой), статус gcs=G100 у GA и отсутствие событий Facebook /tr проверяются по опубликованному файлу и скриншотам напрямую. Баннер и настройки — со скриншотов (живой UI).
Правовую оценку выносит компетентный орган — Andmekaitse Inspektsioon.
Вывод
Сеть пиццерий оставляет аккуратное впечатление, близкое к образцовому. Платформа управления согласием CookieYes грузится первой, баннер даёт отказ на первом экране наравне с согласием, категории в настройках по умолчанию выключены. Аналитика Google идёт под запретом (gcs=G100, бескуково), Facebook ограничен загрузкой SDK без событий, а политика подробная и называет всех получателей поимённо, включая Facebook Pixel с его кукой.
Единственное наблюдение — порядок инициализации: SDK Facebook и обращения GA грузятся до фиксации выбора в баннере. Фактической передачи данных до согласия при этом не зафиксировано — GA под запретом, Facebook без событий, — поэтому это мелкая оговорка о порядке, а не нарушение, и severity здесь нулевой.
Устранение (необязательное, для чистоты): гейтить загрузку SDK Facebook и обращений GA до фактического выбора в баннере, чтобы порядок «согласие → загрузка» соблюдался строго; в остальном текущая конфигурация — CookieYes первой, отказ на первом экране, невыбранные категории, соблюдённый запрет аналитики и поимённое раскрытие получателей — может служить ориентиром.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
3ff0c18df88c9b03cea6d54134a3236a30e5daf3d97efe6b13f626eabc9dd1f3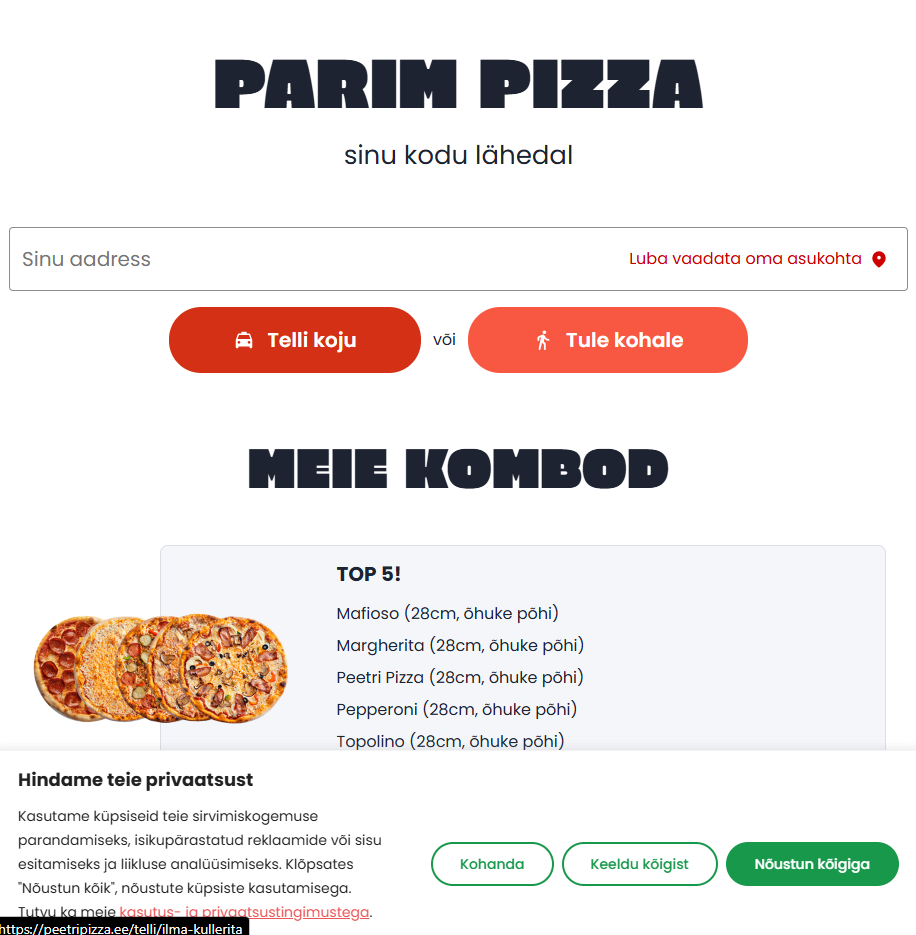
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — peetripizza.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта peetripizza.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
Прошу предоставить информацию по всем категориям, целям и получателям обработки моих данных на этом сайте — независимо от того, выявлены ли на сегодняшний день какие-либо несоответствия.

2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-peetripizza-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — peetripizza.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website peetripizza.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
I request information on all categories, purposes, and recipients of my data processed on this site — regardless of whether any non-compliance has been identified to date.

2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-peetripizza-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — peetripizza.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi peetripizza.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Palun esitada teave kõigi minu andmete töötlemise kategooriate, eesmärkide ja vastuvõtjate kohta sellel veebisaidil — sõltumata sellest, kas praeguseks on tuvastatud mingeid mittevastavusi.

2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-peetripizza-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]