
Сайт торгового центра Kristiine Keskus в Таллинне — одна запись, 10 навигаций, 864 запроса, шестнадцать узлов. На сайте есть платформа управления согласием Cookiebot, и в её баннере категории «Статистика» и «Маркетинг» по умолчанию выключены — но она не блокирует теги: Facebook Pixel отправляет событие PageView на +1364 мс, аналитика Plausible — событие на +730 мс, тогда как согласие фиксируется лишь на +21470 мс. То есть рекламный пиксель и аналитика передают данные примерно за двадцать секунд до того, как согласие вообще записано. Уведомление о защите данных фактических веб-получателей поимённо не называет. Браузер заголовок DNT не отправлял.
Хронология обращений
Декларация против факта
Тайминги передачи
GTM-N8F62LJ8; запускает Facebook Pixel, Plausible и Cookiebot.
Facebook Pixel fbevents.js, идентификатор 773150295616793.
uc.js; категории статистики и маркетинга в баннере выключены по умолчанию.
/api/event — аналитическое событие до фиксации согласия.
/tr — событие PageView Facebook Pixel, до фиксации согласия.
logconsent.ashx — запись решения, спустя ~20 секунд после первых передач.
Зафиксированные трекеры
- Facebook Pixel (773150295616793) через connect.facebook.net и www.facebook.com/tr — событие PageView, инициирован контейнером GTM; первое обращение уходит до фиксации согласия
- Plausible Analytics (plausible.io) — аналитика посещений; событие /api/event уходит до фиксации согласия
- Google Tag Manager (www.googletagmanager.com, контейнер GTM-N8F62LJ8) — контейнер тегов; запускает Facebook Pixel, Plausible и Cookiebot
- Cookiebot (consent.cookiebot.com, consentcdn.cookiebot.com, идентификатор f0ba0b50-945e-4ff0-add6-bb9fcebce0) — платформа управления согласием; не блокирует теги до согласия
- Sentry (o227862.ingest.us.sentry.io) — мониторинг ошибок приложения, технический сервис
- Hyperin (cdn.websites.hyperin.com, cdn-assets.hyperin.com, d19usf5dbescr.cloudfront.net) — платформа сайтов торговых центров, инфраструктура отдачи
- Google Fonts (fonts.googleapis.com, fonts.gstatic.com) — шрифт Figtree; при загрузке адрес IP посетителя уходит в Google
- Google reCAPTCHA (www.google.com/recaptcha, www.gstatic.com/recaptcha) — защита формы обратной связи, функциональный ресурс
Признаки несоответствия GDPR
- ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a))Платформа управления согласием на сайте есть — Cookiebot, её скрипт uc.js грузится на +481 мс, а в баннере категории «Предпочтения», «Статистика» и «Маркетинг» по умолчанию выключены. Однако платформа не блокирует теги до согласия: Facebook Pixel (fbevents.js) грузится на +469 мс и отправляет событие PageView на +1364 мс, а Plausible Analytics отправляет /api/event уже на +730 мс. Фиксация решения согласия (Cookiebot logconsent.ashx) происходит только на +21470 мс — то есть и рекламный пиксель, и аналитика передали данные примерно за двадцать секунд до того, как согласие вообще было зафиксировано. Facebook Pixel инициируется контейнером Google Tag Manager, минуя предварительную блокировку платформы согласия.
- GDPR Art. 5(1)(a) — прозрачность: заявленное расходится с фактическимБаннер Cookiebot показывает категории «Статистика» и «Маркетинг» выключенными по умолчанию, что означает: соответствующие cookie и теги не должны устанавливаться и срабатывать до согласия. Фактически аналитика Plausible (категория статистики) и Facebook Pixel (категория маркетинга) передают данные при загрузке страницы, до какого-либо выбора пользователя и до фиксации согласия. Поведение сайта противоречит состоянию, которое показывает его собственный баннер согласия.
- GDPR Art. 13(1)(e) — раскрытие получателейУведомление о защите данных EfTEN Kristiine OÜ описывает категории получателей (поставщики услуг: серверы, почта, маркетинг, аналитика) и упоминает социальные сети (Facebook, LinkedIn, Instagram) как источник данных, но не называет поимённо фактических получателей веб-данных: Facebook Pixel (идентификатор 773150295616793), Plausible Analytics, Google Tag Manager и Sentry как получатели в документе не названы.
- GDPR Art. 44 — передача в третью странуFacebook Pixel (773150295616793) отправляет события на www.facebook.com/tr, что влечёт передачу данных Meta Platforms и адреса IP посетителя за пределы ЕЭЗ; мониторинг ошибок Sentry отправляется на узел в США (o227862.ingest.us.sentry.io); шрифты подгружаются с серверов Google. Уведомление о защите данных описывает трансграничную передачу в общем виде со ссылкой на решение о достаточности защиты и типовые договорные условия, но применительно к этим конкретным получателям правовое основание не раскрыто.
Контекст
kristiinekeskus.ee — сайт торгового центра Kristiine Keskus в Таллинне. Контролёр — EfTEN Kristiine OÜ (регистрационный код 17116468), оператор торгового центра. Сайт построен на платформе Hyperin (специализированные сайты торговых центров), фронтенд на Astro, сервер nginx.
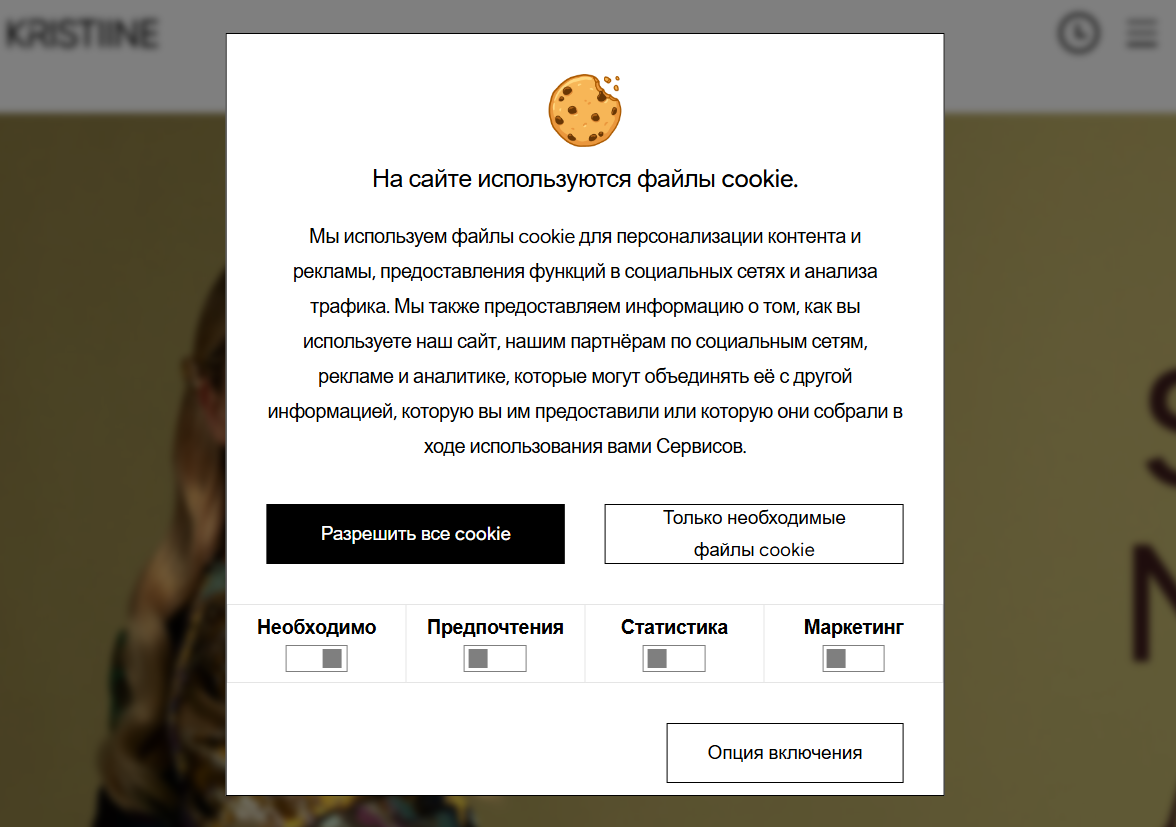
Обработку описывает приложенное уведомление о защите персональных данных (Privaatsustingimused), включающее разделы о cookie и обработке данных. К материалам приложены два снимка экрана баннера согласия Cookiebot — на эстонском и русском языках.
Замер состоит из одной записи, десять навигаций: главная и переходы по разделам и языковым версиям. Восемьсот шестьдесят четыре запроса, шестнадцать узлов. Запись сделана 20 сентября 2026 года.
Кому уходят данные напрямую
Facebook (Pixel), Plausible, Google (Tag Manager, Fonts, reCAPTCHA), Sentry, Cookiebot (платформа согласия), Hyperin (инфраструктура отдачи).
Заявленное против фактического
Уведомление о защите данных EfTEN Kristiine OÜ подробно и прямо говорит о применении cookie, пиксельных тегов, профилирования и целевого маркетинга; управление cookie предлагается через раздел внизу сайта, за которым стоит платформа Cookiebot. Маркетинг и статистику документ относит к обработке на основании законного интереса, а отдельные цели — к обработке только с согласия.
Замер даёт ключевое расхождение — платформа согласия есть, но не блокирует теги.
Платформа согласия присутствует, категории в баннере выключены по умолчанию. Скрипт Cookiebot (consent.cookiebot.com/uc.js) грузится на +481 мс. На приложенных снимках экрана баннер предлагает «Разрешить все cookie» и «Только необходимые файлы cookie», а тумблеры категорий «Предпочтения», «Статистика» и «Маркетинг» стоят в выключенном положении (необходимые — залочены). То есть интерфейс декларирует, что статистика и маркетинг до согласия неактивны.
Фактически теги передают данные до согласия. Facebook Pixel (fbevents.js) грузится на +469 мс и отправляет событие PageView (идентификатор 773150295616793) на +1364 мс. Аналитика Plausible (plausible.io) отправляет событие /api/event уже на +730 мс. При этом фиксация решения согласия — обращение consent.cookiebot.com/logconsent.ashx — происходит только на +21470 мс. То есть рекламный пиксель и аналитика передали данные примерно за двадцать секунд до того, как согласие вообще было записано. Facebook Pixel инициируется контейнером Google Tag Manager (GTM-N8F62LJ8), а не ставится под предварительную блокировку платформой согласия. Поведение сайта противоречит состоянию, которое показывает его собственный баннер: категории статистики и маркетинга выключены в интерфейсе, но соответствующие теги уже сработали.
Facebook PageView повторяется на каждой навигации. По ходу сеанса событие пикселя уходит снова и снова; часть последующих отправок приходится на период после фиксации согласия, но первое срабатывание предшествует ему.
Получатели в документе поимённо не названы. Уведомление перечисляет категории получателей (поставщики услуг: серверы, почта, маркетинг, аналитические инструменты) и упоминает соцсети (Facebook, LinkedIn, Instagram) как источник данных, но фактических веб-получателей — Facebook Pixel, Plausible, Google Tag Manager, Sentry — по именам не приводит.
Отдельно о функциональных и технических узлах: Sentry (o227862.ingest.us.sentry.io) — мониторинг ошибок приложения, отправляет envelope на узел в США; Hyperin (cdn.websites.hyperin.com, cdn-assets.hyperin.com, d19usf5dbescr.cloudfront.net) — платформа отдачи сайтов торговых центров; Google Fonts (fonts.gstatic.com) — шрифт Figtree, при загрузке адрес IP виден Google; Google reCAPTCHA (www.google.com/recaptcha) грузится поздно, на форме обратной связи. Артефакт инструмента съёмки — edge.microsoft.com/translate (встроенный переводчик браузера).
Согласие: что доказано и что нет
Доказано: платформа согласия присутствует, но не блокирует теги. Скрипт Cookiebot грузится на +481 мс; при этом Facebook Pixel и Plausible грузятся и передают данные (+469…+1364 мс) параллельно с ним, а не после согласия.
Доказано: передачи предшествуют фиксации согласия. Первое событие Plausible (+730 мс) и первое событие Facebook PageView (+1364 мс) происходят до обращения Cookiebot logconsent.ashx (+21470 мс), которым согласие записывается. Порядок читается по таймингам и инициаторам записи.
Доказано: в баннере статистика и маркетинг выключены по умолчанию. Это видно на обоих снимках экрана; тем не менее соответствующие теги сработали.
Доказано: работают Facebook Pixel и Plausible. По идентификатору пикселя 773150295616793 в обращениях www.facebook.com/tr и по обращениям plausible.io/api/event.
Не доказано и не утверждается: точный выбор пользователя. Что именно было выбрано в баннере, по записи однозначно не устанавливается и для вывода несущественно: пиксель и аналитика передали данные до какого-либо выбора и до фиксации согласия.
Отдельно: браузер заголовок DNT в этой записи не отправлял.
Границы наблюдения
Замер охватывает десять страниц сайта. Наблюдение фиксирует поведение браузера, а не внутреннюю сторону сервисов: серверная обработка и договорные отношения с получателями браузерным замером не проверяются. Правовую оценку выносит компетентный орган — в Эстонии это Andmekaitse Inspektsioon.
Файл опубликован очищенным по «постному» профилю: удалены значения cookie в запросах, вырезаны заголовки Cookie и Set-Cookie; реестр очистки фиксирует 1023 редакции и контрольную сумму. Состав получателей, идентификаторы, тайминги и порядок обращений читаются по параметрам самих запросов и по инициаторам. На ответах самого домена защитных заголовков в записи не наблюдается; полные значения идентификаторов посетителя в разборе не приводятся.
Идентификация сервисов опирается на домены и схему адресов: платформа согласия — по cookiebot.com и идентификатору f0ba0b50-945e-4ff0-add6-bb9fcebce0; контейнер тегов — по googletagmanager.com и GTM-N8F62LJ8; Facebook Pixel — по connect.facebook.net, www.facebook.com/tr и идентификатору 773150295616793; аналитика — по plausible.io; мониторинг ошибок — по sentry.io; шрифты — по fonts.googleapis.com и fonts.gstatic.com; инфраструктура отдачи — по hyperin.com и cloudfront.net.
Вывод
Сайт торгового центра Kristiine Keskus имеет платформу управления согласием Cookiebot, и в её баннере категории статистики и маркетинга выключены по умолчанию — но платформа не блокирует теги до согласия. Facebook Pixel отправляет событие PageView на +1364 мс, аналитика Plausible — событие на +730 мс, тогда как решение согласия фиксируется лишь на +21470 мс: рекламный пиксель и аналитика передают данные примерно за двадцать секунд до того, как согласие вообще записано, причём пиксель запускается через контейнер Google Tag Manager в обход предварительной блокировки. Поведение сайта противоречит состоянию, которое показывает его собственный баннер. Уведомление о защите данных описывает категории получателей и упоминает соцсети как источник, но фактических веб-получателей — Facebook Pixel, Plausible, Google Tag Manager, Sentry — поимённо не называет; передача в Facebook и отправка мониторинга Sentry влекут передачу данных за пределы ЕЭЗ.
Устранение: поставить Facebook Pixel, Plausible и прочие теги статистики и маркетинга под фактическую предварительную блокировку платформы согласия, чтобы они не загружались и не передавали данные до явного согласия и в соответствии с состоянием категорий в баннере; убедиться, что запуск через контейнер Google Tag Manager также подчинён блокировке; назвать в уведомлении о защите данных фактических получателей веб-данных поимённо — Facebook Pixel, Plausible, Google Tag Manager, Sentry — с указанием целей и правового основания трансграничной передачи; выставить на домене защитные заголовки.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
e50cd936b7ad50ff6409621630cac4685bca3c98e748d83ff88bc3960c9bc060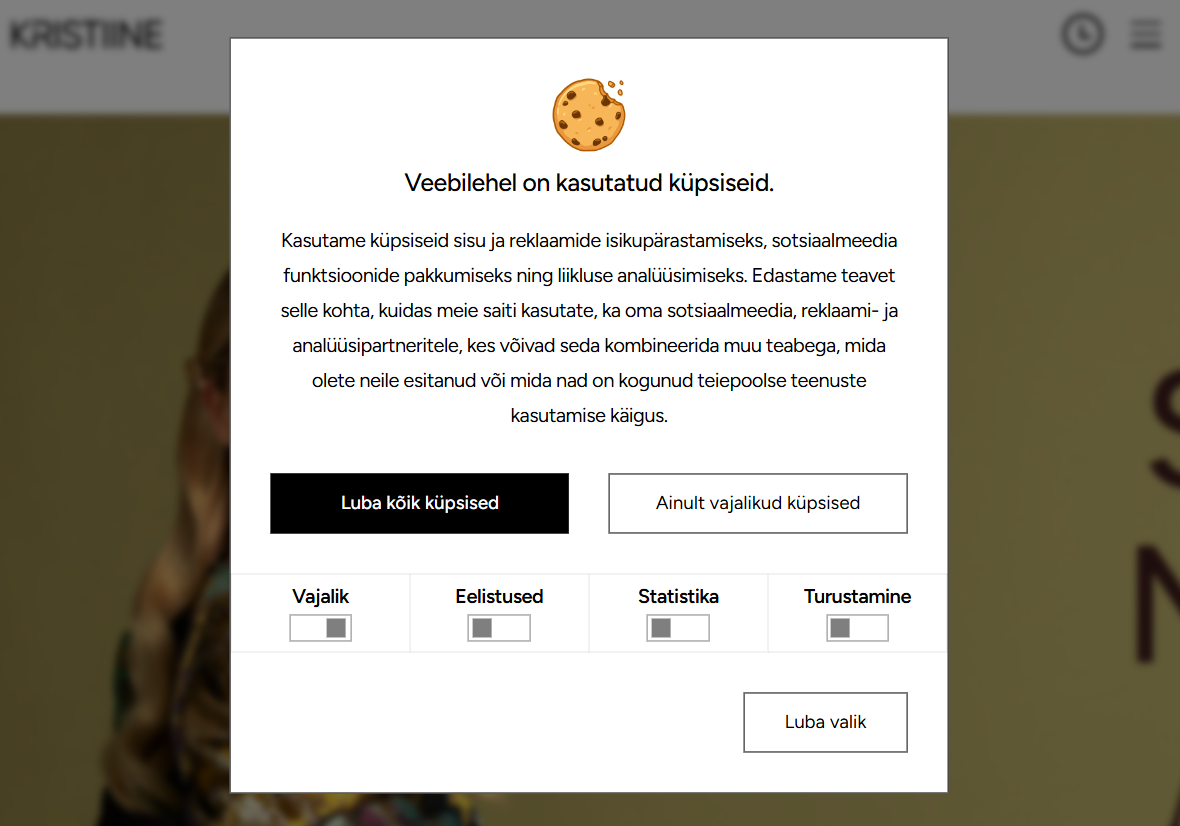
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — kristiinekeskus.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта kristiinekeskus.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) Платформа управления согласием на сайте есть — Cookiebot, её скрипт uc.js грузится на +481 мс, а в баннере категории «Предпочтения», «Статистика» и «Маркетинг» по умолчанию выключены. Однако платформа не блокирует теги до согласия: Facebook Pixel (fbevents.js) грузится на +469 мс и отправляет событие PageView на +1364 мс, а Plausible Analytics отправляет /api/event уже на +730 мс. Фиксация решения согласия (Cookiebot logconsent.ashx) происходит только на +21470 мс — то есть и рекламный пиксель, и аналитика передали данные примерно за двадцать секунд до того, как согласие вообще было зафиксировано. Facebook Pixel инициируется контейнером Google Tag Manager, минуя предварительную блокировку платформы согласия.

2) Баннер Cookiebot показывает категории «Статистика» и «Маркетинг» выключенными по умолчанию, что означает: соответствующие cookie и теги не должны устанавливаться и срабатывать до согласия. Фактически аналитика Plausible (категория статистики) и Facebook Pixel (категория маркетинга) передают данные при загрузке страницы, до какого-либо выбора пользователя и до фиксации согласия. Поведение сайта противоречит состоянию, которое показывает его собственный баннер согласия.

3) Уведомление о защите данных EfTEN Kristiine OÜ описывает категории получателей (поставщики услуг: серверы, почта, маркетинг, аналитика) и упоминает социальные сети (Facebook, LinkedIn, Instagram) как источник данных, но не называет поимённо фактических получателей веб-данных: Facebook Pixel (идентификатор 773150295616793), Plausible Analytics, Google Tag Manager и Sentry как получатели в документе не названы.

4) Facebook Pixel (773150295616793) отправляет события на www.facebook.com/tr, что влечёт передачу данных Meta Platforms и адреса IP посетителя за пределы ЕЭЗ; мониторинг ошибок Sentry отправляется на узел в США (o227862.ingest.us.sentry.io); шрифты подгружаются с серверов Google. Уведомление о защите данных описывает трансграничную передачу в общем виде со ссылкой на решение о достаточности защиты и типовые договорные условия, но применительно к этим конкретным получателям правовое основание не раскрыто.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — kristiinekeskus.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website kristiinekeskus.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) A consent-management platform is present on the site — Cookiebot, its uc.js script loads at +481 ms, and in the banner the 'Preferences', 'Statistics' and 'Marketing' categories are switched off by default. However, the platform does not block tags before consent: the Facebook Pixel (fbevents.js) loads at +469 ms and sends a PageView event at +1364 ms, and Plausible Analytics sends /api/event as early as +730 ms. The recording of the consent decision (Cookiebot logconsent.ashx) occurs only at +21470 ms — that is, both the advertising pixel and the analytics transmitted data roughly twenty seconds before consent was even recorded. The Facebook Pixel is initiated by the Google Tag Manager container, bypassing the consent platform's prior blocking.

2) The Cookiebot banner shows the 'Statistics' and 'Marketing' categories switched off by default, which means the corresponding cookies and tags should not be set or fire before consent. In fact Plausible analytics (the statistics category) and the Facebook Pixel (the marketing category) transmit data on page load, before any user choice and before consent is recorded. The site's behaviour contradicts the state shown by its own consent banner.

3) The EfTEN Kristiine OÜ data-protection notice describes categories of recipients (service providers: servers, mail, marketing, analytics) and mentions social networks (Facebook, LinkedIn, Instagram) as a source of data, but does not name by name the actual recipients of web data: the Facebook Pixel (identifier 773150295616793), Plausible Analytics, Google Tag Manager and Sentry are not named as recipients in the document.

4) The Facebook Pixel (773150295616793) sends events to www.facebook.com/tr, which entails the transmission of data to Meta Platforms and of the visitor's IP address outside the EEA; Sentry error monitoring is sent to a node in the US (o227862.ingest.us.sentry.io); fonts are loaded from Google servers. The data-protection notice describes cross-border transfer in general terms with a reference to an adequacy decision and standard contractual clauses, but as regards these specific recipients the legal basis is not disclosed.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — kristiinekeskus.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi kristiinekeskus.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Nõusoleku haldamise platvorm saidil on - Cookiebot, selle skript uc.js on laaditud +481 ms-le ja bännerikategoorias "Preferences", "Statistika" ja "Marketing" on vaikimisi välja lülitatud. Kuid platvorm ei blokeeri silte enne nõusoleku andmist: Facebook Pixel (fbevents.js) laadib +469 ms-le ja saadab PageView sündmuse +1364 ms-le ning Usutav Analytics saadab /api/sündmuse juba +730 ms-le. Nõusoleku otsuse (Cookiebot logconsent.ashx) fikseerimine toimub ainult +21470 ms - see tähendab, et nii reklaamipiksel kui ka analüütika edastasid andmed umbes kakskümmend sekundit enne nõusoleku üldse salvestamist. Facebook Pixeli käivitab Google Tag Manageri konteiner, mis möödub nõusoleku platvormist enne blokeerimist.

2) Küpsiseroboti bänneril on vaikimisi välja lülitatud kategooriad „Statistika” ja „Turundus”, mis tähendab, et vastavaid küpsiseid ja silte ei tohiks enne nõusoleku andmist seadistada ega käivitada. Tegelikult edastavad usutav analüütika (statistika kategooria) ja Facebook Pixel (turunduskategooria) andmeid, kui leht laadib, enne kasutaja valikut ja enne nõusoleku kinnitamist. Saidi käitumine on vastuolus riigiga, mida näitab tema enda nõusoleku bänner.

3) EfTENi andmekaitseteatis Kristiine OÜ kirjeldab vastuvõtjate kategooriaid (teenusepakkujad: serverid, post, turundus, analüütika) ning mainib andmeallikana suhtlusvõrgustikke (Facebook, LinkedIn, Instagram), kuid ei nimeta veebiandmete tegelikke saajaid: Facebook Pixel (identifikaator 773150295616793), Usutav Analytics, Google Tag Manager ja Sentry dokumendi saajatena ei nimeta.

4) Facebook Pixel (773150295616793) saadab sündmused www.facebook.com/tr-le, mis hõlmab Meta platvormide andmete ja külastajate IP-aadresside edastamist väljaspool EMP-d; Sentry vigade jälgimine saadetakse Ameerika Ühendriikide hostile (o227862.ingest.us.sentry.io); fonte laaditakse alla Google'i serveritest. Andmekaitseteatises kirjeldatakse piiriülest edastamist üldiselt, viidates kaitse piisavuse otsusele ja lepingu tüüptingimustele, kuid nende konkreetsete vastuvõtjate õiguslikku alust ei avalikustata.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — kristiinekeskus.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом kristiinekeskus.ee.

2. Обстоятельства
Я посетил сайт kristiinekeskus.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 20.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) Платформа управления согласием на сайте есть — Cookiebot, её скрипт uc.js грузится на +481 мс, а в баннере категории «Предпочтения», «Статистика» и «Маркетинг» по умолчанию выключены. Однако платформа не блокирует теги до согласия: Facebook Pixel (fbevents.js) грузится на +469 мс и отправляет событие PageView на +1364 мс, а Plausible Analytics отправляет /api/event уже на +730 мс. Фиксация решения согласия (Cookiebot logconsent.ashx) происходит только на +21470 мс — то есть и рекламный пиксель, и аналитика передали данные примерно за двадцать секунд до того, как согласие вообще было зафиксировано. Facebook Pixel инициируется контейнером Google Tag Manager, минуя предварительную блокировку платформы согласия.

2) Баннер Cookiebot показывает категории «Статистика» и «Маркетинг» выключенными по умолчанию, что означает: соответствующие cookie и теги не должны устанавливаться и срабатывать до согласия. Фактически аналитика Plausible (категория статистики) и Facebook Pixel (категория маркетинга) передают данные при загрузке страницы, до какого-либо выбора пользователя и до фиксации согласия. Поведение сайта противоречит состоянию, которое показывает его собственный баннер согласия.

3) Уведомление о защите данных EfTEN Kristiine OÜ описывает категории получателей (поставщики услуг: серверы, почта, маркетинг, аналитика) и упоминает социальные сети (Facebook, LinkedIn, Instagram) как источник данных, но не называет поимённо фактических получателей веб-данных: Facebook Pixel (идентификатор 773150295616793), Plausible Analytics, Google Tag Manager и Sentry как получатели в документе не названы.

4) Facebook Pixel (773150295616793) отправляет события на www.facebook.com/tr, что влечёт передачу данных Meta Platforms и адреса IP посетителя за пределы ЕЭЗ; мониторинг ошибок Sentry отправляется на узел в США (o227862.ingest.us.sentry.io); шрифты подгружаются с серверов Google. Уведомление о защите данных описывает трансграничную передачу в общем виде со ссылкой на решение о достаточности защиты и типовые договорные условия, но применительно к этим конкретным получателям правовое основание не раскрыто.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. Положения GDPR, соблюдение которых прошу проверить
ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a)); GDPR Art. 5(1)(a) — прозрачность: заявленное расходится с фактическим; GDPR Art. 13(1)(e) — раскрытие получателей; GDPR Art. 44 — передача в третью страну

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — kristiinekeskus.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website kristiinekeskus.ee.

2. Circumstances
I visited the website kristiinekeskus.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 20 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) A consent-management platform is present on the site — Cookiebot, its uc.js script loads at +481 ms, and in the banner the 'Preferences', 'Statistics' and 'Marketing' categories are switched off by default. However, the platform does not block tags before consent: the Facebook Pixel (fbevents.js) loads at +469 ms and sends a PageView event at +1364 ms, and Plausible Analytics sends /api/event as early as +730 ms. The recording of the consent decision (Cookiebot logconsent.ashx) occurs only at +21470 ms — that is, both the advertising pixel and the analytics transmitted data roughly twenty seconds before consent was even recorded. The Facebook Pixel is initiated by the Google Tag Manager container, bypassing the consent platform's prior blocking.

2) The Cookiebot banner shows the 'Statistics' and 'Marketing' categories switched off by default, which means the corresponding cookies and tags should not be set or fire before consent. In fact Plausible analytics (the statistics category) and the Facebook Pixel (the marketing category) transmit data on page load, before any user choice and before consent is recorded. The site's behaviour contradicts the state shown by its own consent banner.

3) The EfTEN Kristiine OÜ data-protection notice describes categories of recipients (service providers: servers, mail, marketing, analytics) and mentions social networks (Facebook, LinkedIn, Instagram) as a source of data, but does not name by name the actual recipients of web data: the Facebook Pixel (identifier 773150295616793), Plausible Analytics, Google Tag Manager and Sentry are not named as recipients in the document.

4) The Facebook Pixel (773150295616793) sends events to www.facebook.com/tr, which entails the transmission of data to Meta Platforms and of the visitor's IP address outside the EEA; Sentry error monitoring is sent to a node in the US (o227862.ingest.us.sentry.io); fonts are loaded from Google servers. The data-protection notice describes cross-border transfer in general terms with a reference to an adequacy decision and standard contractual clauses, but as regards these specific recipients the legal basis is not disclosed.

Full technical documentation is published at: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. GDPR provisions I ask you to examine
ePrivacy — Directive 2002/58/EC, Art. 5(3) (in conjunction with GDPR Art. 6(1)(a)); GDPR Art. 5(1)(a) — transparency: the declared diverges from the actual; GDPR Art. 13(1)(e) — disclosure of recipients; GDPR Art. 44 — transfer to a third country

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil kristiinekeskus.ee.

2. Asjaolud
Külastasin veebisaiti kristiinekeskus.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 20.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Nõusoleku haldamise platvorm saidil on - Cookiebot, selle skript uc.js on laaditud +481 ms-le ja bännerikategoorias "Preferences", "Statistika" ja "Marketing" on vaikimisi välja lülitatud. Kuid platvorm ei blokeeri silte enne nõusoleku andmist: Facebook Pixel (fbevents.js) laadib +469 ms-le ja saadab PageView sündmuse +1364 ms-le ning Usutav Analytics saadab /api/sündmuse juba +730 ms-le. Nõusoleku otsuse (Cookiebot logconsent.ashx) fikseerimine toimub ainult +21470 ms - see tähendab, et nii reklaamipiksel kui ka analüütika edastasid andmed umbes kakskümmend sekundit enne nõusoleku üldse salvestamist. Facebook Pixeli käivitab Google Tag Manageri konteiner, mis möödub nõusoleku platvormist enne blokeerimist.

2) Küpsiseroboti bänneril on vaikimisi välja lülitatud kategooriad „Statistika” ja „Turundus”, mis tähendab, et vastavaid küpsiseid ja silte ei tohiks enne nõusoleku andmist seadistada ega käivitada. Tegelikult edastavad usutav analüütika (statistika kategooria) ja Facebook Pixel (turunduskategooria) andmeid, kui leht laadib, enne kasutaja valikut ja enne nõusoleku kinnitamist. Saidi käitumine on vastuolus riigiga, mida näitab tema enda nõusoleku bänner.

3) EfTENi andmekaitseteatis Kristiine OÜ kirjeldab vastuvõtjate kategooriaid (teenusepakkujad: serverid, post, turundus, analüütika) ning mainib andmeallikana suhtlusvõrgustikke (Facebook, LinkedIn, Instagram), kuid ei nimeta veebiandmete tegelikke saajaid: Facebook Pixel (identifikaator 773150295616793), Usutav Analytics, Google Tag Manager ja Sentry dokumendi saajatena ei nimeta.

4) Facebook Pixel (773150295616793) saadab sündmused www.facebook.com/tr-le, mis hõlmab Meta platvormide andmete ja külastajate IP-aadresside edastamist väljaspool EMP-d; Sentry vigade jälgimine saadetakse Ameerika Ühendriikide hostile (o227862.ingest.us.sentry.io); fonte laaditakse alla Google'i serveritest. Andmekaitseteatises kirjeldatakse piiriülest edastamist üldiselt, viidates kaitse piisavuse otsusele ja lepingu tüüptingimustele, kuid nende konkreetsete vastuvõtjate õiguslikku alust ei avalikustata.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-kristiinekeskus-ee/

3. Sätted, mille järgimist palun kontrollida
e-privaatsus – direktiiv 2002/58/EÜ, artikli 5 lõige 3 (koosmõjus GDPRi artikli 6 lõike 1 punktiga a); GDPR art 5(1)(a) Läbipaistvus: väide on vastuolus tegeliku; GDPR – artikli 13 lõike 1 punkt e – vastuvõtjate avalikustamine; GDPR artikkel 44 – Andmete edastamine kolmandasse riiki

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]