
Сайт страховой компании If — один замер страницы частного клиента, 73 запроса, 14 узлов. Платформа управления согласием OneTrust на месте и работает штатно, баннер даёт отказ на первом экране («Только обязательные»), а режим согласия Google соблюдён — события GA4 и Google Ads идут со статусом gcs=G100, оба хранилища запрещены, бескуково. Замечаний два, оба умеренные. Конверсионный тег Google Ads и обращения измерения срабатывают до фиксации выбора (под запретом, но срабатывают). И платформа чата Puzzel, которая шлёт аналитику tracking, в куки-декларации по имени не названа, хотя декларация в целом подробная и перечисляет полтора десятка получателей.
Хронология обращений
Декларация против факта
Тайминги передачи
otSDKStub.js; автоблокировка работает, не 404.
ccm/collect, gcs=G100; конверсионный тег на +1136 мс.
GA4 page_view, gcs=G100.
api/v1/tracking; Puzzel в декларации не назван.
Зафиксированные трекеры
- OneTrust (cdn.cookielaw.org, ID dc48f488-…) — платформа управления согласием; отрабатывает штатно, все обращения со статусом 200. Баннер с кнопками «Только обязательные» и «Принимаю все» — отказ доступен на первом экране
- Google Analytics 4 (region1.google-analytics.com) — аналитика; события page_view, PageLoad идут со статусом gcs=G100 (оба хранилища запрещены), бескуково. Запрет соблюдён
- Google Ads / Conversion (pagead2.googlesyndication.com — ccm/collect, pagead/conversion/11312138045) — измерение конверсий; шесть обращений со статусом gcs=G100, но срабатывают до выбора (конверсионный тег на +1136 мс). Запрет соблюдён на уровне consent mode
- Google Tag Manager (www.googletagmanager.com — GTM + четыре gtag) — контейнер тегов; +369 мс
- Puzzel (app-cdn.puzzel.com, app-state.puzzel.com, app-commsrv.puzzel.com, app-statistics.puzzel.com) — платформа чата/контакт-центра; шлёт persistent_state и tracking (аналитика чата, +2239 мс). В куки-декларации по имени не назван
- Microsoft Azure Application Insights (js.monitor.azure.com, westeurope-5.in.applicationinsights.azure.com) — мониторинг производительности; v2/track на +1328 мс. В декларации назван (Microsoft Application Insights)
- Первая сторона и инфраструктура: www.if.ee, static.design.if.eu (дизайн-система), v.imgi.no (изображения, инфраструктура If в Норвегии), unpkg.com (web-vitals)
Признаки несоответствия GDPR
- GDPR Art. 13(1)(e) — нераскрытый получатель (Puzzel)Куки-декларация (в ODT) называет получателей поимённо: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. Однако платформа чата Puzzel (app-cdn/state/commsrv/statistics.puzzel.com), которая грузится в замере и отправляет persistent_state и аналитику tracking (app-statistics.puzzel.com/api/v1/tracking), в декларации по имени не упомянута. В панели настроек OneTrust чат отнесён к «обязательным» («общение в чате с нашими специалистами»), что объясняет его загрузку как функционального компонента, — но его отдельная аналитика (tracking) и сам получатель Puzzel в декларации не раскрыты.
- ePrivacy — Директива 2002/58/EC, ст. 5(3) — конверсионный тег Google Ads срабатывает до выбораПлатформа согласия OneTrust установлена и работает штатно (в отличие от сломанной автоблокировки на некоторых сайтах — здесь все обращения cookielaw.org со статусом 200), а режим согласия Google соблюдён: события GA4 и Google Ads идут со статусом gcs=G100. Однако конверсионный тег Google Ads (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) и шесть обращений ccm/collect срабатывают на +692…+1269 мс — до фиксации выбора пользователя в баннере (POST решения в этом коротком замере не наблюдается, gcs=G100 — дефолтное запрещённое состояние). Фактическая передача данных удержана consent mode (gcs=G100, бескуково), но сам конверсионный тег инициализируется и отправляет обращения до согласия. Для страхового сайта, где посетитель выбирает продукты по здоровью, имуществу и авто, гейтинг рекламных тегов должен быть строгим.
Контекст
if.ee — сайт страховой компании If P&C Insurance AS (Lõõtsa 8a, Таллинн), часть скандинавской страховой группы If. Страхование — чувствительная область: посетитель выбирает продукты по здоровью, авто, дому, путешествиям, питомцам. Обработку описывают политика (права субъекта, DPO@if.ee, dsar@if.ee) и подробная куки-декларация; управление согласием — платформа OneTrust.
Замер — одна запись страницы частного клиента (/eraklient): 73 запроса, 14 узлов. Инфраструктура скандинавская: дизайн-система на if.eu, изображения с imgi.no (Норвегия).
Кому уходят данные напрямую
Аналитика — Google Analytics 4 и Google Ads (оба под запретом, gcs=G100, бескуково). Управление согласием — OneTrust. Мониторинг — Microsoft Azure Application Insights. Чат-платформа — Puzzel (шлёт состояние и аналитику). Функционально — reCAPTCHA, web-vitals, дизайн-система, изображения. Первая сторона — инфраструктура If.
Заявленное против фактического
Сайт сделан аккуратно, и замечания здесь умеренные — две точки.
Согласие работает, режим Google соблюдён. Платформа OneTrust отрабатывает штатно: все обращения cookielaw.org со статусом 200 (автоблокировка не сломана), баннер даёт отказ на первом экране — кнопка «Только обязательные» рядом с «Принимаю все». События GA4 (page_view, PageLoad) и Google Ads идут со статусом gcs=G100: оба хранилища запрещены, пинги бескуковые. Это корректное поведение при неданном согласии.
Но конверсионный тег Google Ads срабатывает до выбора. Обращения pagead2.googlesyndication.com/ccm/collect (шесть штук) и конверсионный тег /pagead/conversion/11312138045 (en=conversion, +1136 мс) уходят на +692…+1269 мс — до того, как пользователь сделал выбор в баннере (POST фиксации решения в этом коротком замере не наблюдается; gcs=G100 — дефолтное запрещённое состояние). Фактическая передача удержана режимом согласия — данные под запретом, бескуково, — но сам конверсионный тег инициализируется и шлёт обращения раньше согласия. Для страхового сайта гейтинг рекламных тегов стоит сделать строгим: до выбора они не должны срабатывать даже под запретом.
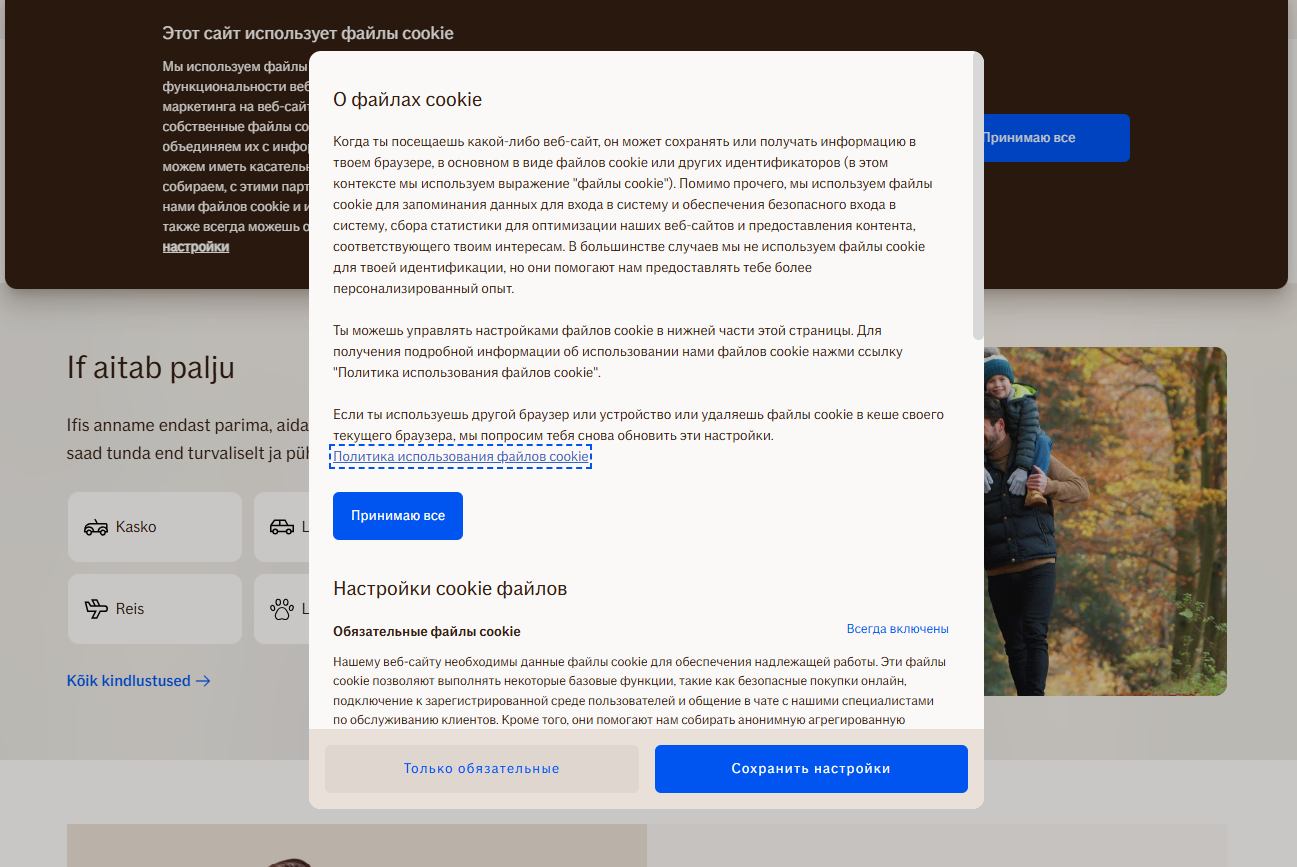
И платформа чата не раскрыта. Куки-декларация подробная — называет полтора десятка получателей поимённо (EPIServer, reCAPTCHA, App Insights, VWO, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube). Но платформа чата Puzzel, которая в замере грузится и отправляет persistent_state и аналитику tracking (app-statistics.puzzel.com/api/v1/tracking), в декларации по имени не упомянута. В панели настроек OneTrust чат отнесён к «обязательным» («общение в чате с нашими специалистами»), что объясняет его загрузку как функционального компонента. Но его отдельная аналитика и сам получатель Puzzel остаются нераскрытыми — а это норвежская контакт-центр-платформа, отдельный получатель данных.
Согласие: что доказано и что нет
Доказано: OneTrust работает штатно. Все обращения cookielaw.org со статусом 200; баннер с отказом на первом экране зафиксирован скриншотами.
Доказано: режим согласия Google соблюдён. Все обращения GA4 и Google Ads несут gcs=G100, бескуково.
Доказано: конверсионный тег Google Ads срабатывает до выбора. /pagead/conversion/… на +1136 мс, ccm/collect на +692…+1269 мс — до POST фиксации решения (которого в замере нет).
Доказано: Puzzel шлёт аналитику и не назван в декларации. app-statistics.puzzel.com/tracking на +2239 мс; поиск по декларации имени Puzzel не находит.
Не установлено: решение о согласии. В этом коротком замере POST фиксации выбора OneTrust не наблюдается; gcs=G100 указывает на дефолтное запрещённое состояние, само действие в записи не видно.
Не доказано: стойкость профиля. cid GA установлен в ту же секунду, что и запись, — свежая сессия; «профиль из прошлых визитов» не утверждается.
Не доказано: содержимое обращений Puzzel и Google Ads. Что несут tracking и ccm/collect сверх служебных полей — из вычищенного файла не читается.
Границы наблюдения
Замер охватывает одну страницу (частный клиент) и фиксирует поведение браузера, не серверную обработку: что стороны делают с полученными (запрещёнными к хранению) сигналами и как настроен контейнер GTM, браузерным замером не проверяется. Отнесение чата Puzzel к «обязательным» — позиция сайта из панели настроек; функциональность чата это оправдывает, но его отдельная аналитика (tracking) и раскрытие получателя — отдельный вопрос. Изображения с imgi.no и дизайн-система с if.eu отнесены к инфраструктуре группы If.
Файл опубликован очищенным от личных данных (63 правки, самопроверка чистая); порядок загрузки, статус gcs=G100 у Google-обращений, статусы 200 у OneTrust и обращения Puzzel проверяются по опубликованному файлу и скриншотам напрямую. Баннер и его кнопки — со скриншотов (живой UI).
Правовую оценку выносит компетентный орган — Andmekaitse Inspektsioon.
Вывод
Страховой сайт сделан аккуратно и заметно ближе к норме, чем многие. Платформа согласия OneTrust работает штатно, баннер даёт отказ на первом экране («Только обязательные»), а режим согласия Google соблюдён: аналитика и измерение конверсий идут под запретом, gcs=G100, бескуково. Куки-декларация подробная и называет полтора десятка получателей поимённо.
Замечаний два, и оба умеренные. Конверсионный тег Google Ads и обращения ccm/collect инициализируются и срабатывают до того, как пользователь сделал выбор в баннере — на этот раз без утечки данных, потому что их удержал consent mode; но для страхового сайта гейтинг стоит сделать строгим, чтобы рекламные теги не срабатывали до согласия даже под запретом. И платформа чата Puzzel, которая шлёт аналитику, в подробной в остальном декларации по имени не названа — при том что это отдельная норвежская контакт-центр-платформа и отдельный получатель.
Устранение: обусловить инициализацию конверсионного тега Google Ads и обращений ccm/collect фактическим согласием, чтобы до выбора они не срабатывали; назвать платформу чата Puzzel в куки-декларации как получателя с указанием цели (чат) и её отдельной аналитики (tracking); в остальном текущая конфигурация — работающий OneTrust, отказ на первом экране, соблюдённый режим согласия Google — может служить ориентиром.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
f9fe19fdce6ab9060eb4a15c63fd44e24555cb7afcd16da89acdbcfc50fb8b73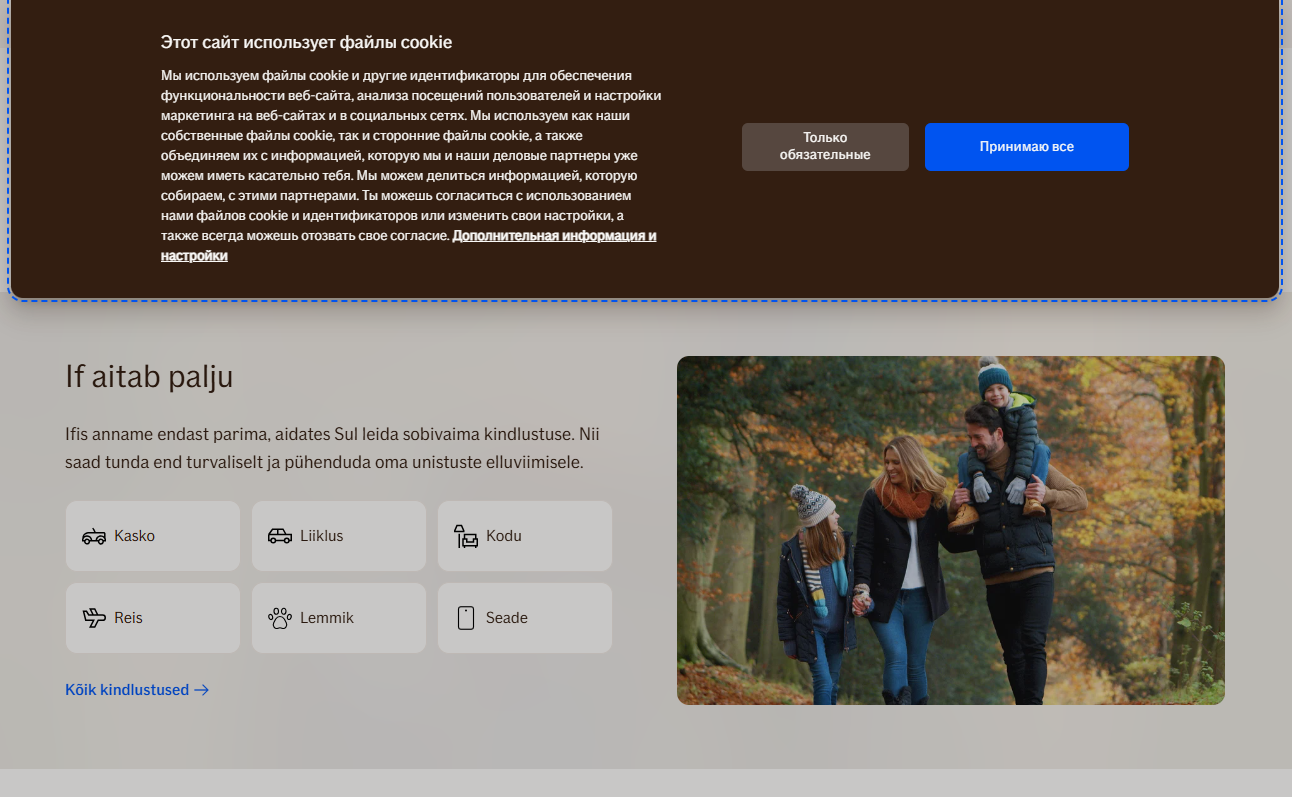
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — if.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта if.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) Куки-декларация (в ODT) называет получателей поимённо: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. Однако платформа чата Puzzel (app-cdn/state/commsrv/statistics.puzzel.com), которая грузится в замере и отправляет persistent_state и аналитику tracking (app-statistics.puzzel.com/api/v1/tracking), в декларации по имени не упомянута. В панели настроек OneTrust чат отнесён к «обязательным» («общение в чате с нашими специалистами»), что объясняет его загрузку как функционального компонента, — но его отдельная аналитика (tracking) и сам получатель Puzzel в декларации не раскрыты.

2) Платформа согласия OneTrust установлена и работает штатно (в отличие от сломанной автоблокировки на некоторых сайтах — здесь все обращения cookielaw.org со статусом 200), а режим согласия Google соблюдён: события GA4 и Google Ads идут со статусом gcs=G100. Однако конверсионный тег Google Ads (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) и шесть обращений ccm/collect срабатывают на +692…+1269 мс — до фиксации выбора пользователя в баннере (POST решения в этом коротком замере не наблюдается, gcs=G100 — дефолтное запрещённое состояние). Фактическая передача данных удержана consent mode (gcs=G100, бескуково), но сам конверсионный тег инициализируется и отправляет обращения до согласия. Для страхового сайта, где посетитель выбирает продукты по здоровью, имуществу и авто, гейтинг рекламных тегов должен быть строгим.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-if-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — if.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website if.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) The cookie declaration (in ODT) names recipients individually: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. However, the chat platform Puzzel (app-cdn/state/commsrv/statistics.puzzel.com), which loads in the capture and sends persistent_state and tracking analytics (app-statistics.puzzel.com/api/v1/tracking), is not mentioned in the declaration by name. In the OneTrust settings panel the chat is classified as «necessary» («chatting with our customer-service specialists»), which explains its loading as a functional component — but its separate analytics (tracking) and the recipient Puzzel itself are not disclosed.

2) The OneTrust consent platform is installed and runs normally (unlike the broken auto-block on some sites — here all cookielaw.org requests carry status 200), and Google's consent mode is respected: the GA4 and Google Ads events carry status gcs=G100. However, the Google Ads conversion tag (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) and six ccm/collect requests fire at +692…+1269 ms — before the user's choice is recorded in the banner (no decision POST is observed in this short capture, gcs=G100 being the default denied state). The actual data transfer is held by consent mode (gcs=G100, cookieless), but the conversion tag itself initialises and sends requests before consent. For an insurance site, where the visitor chooses products relating to health, property and vehicles, the gating of advertising tags should be strict.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-if-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — if.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi if.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Küpsiste deklaratsioonis (ODT-s) nimetatakse saajaid nime järgi: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. Kuid Puzzeli vestlusplatvorm (app-cdn/state/commsrv/statistics). puzzel.com, mis laadib mõõtmisel ja saadab püsiva oleku ja jälgimise analüüsi (app-statistics.puzzel.com/api/v1/tracking), ei ole deklaratsioonis nimeliselt mainitud. Seadistuste paneelis liigitatakse OneTrust vestlus "kohustuslikuks", mis selgitab selle allalaadimist funktsionaalse komponendina, kuid selle eraldi analüüsi (jälgimist) ja Puzzeli saajat deklaratsioonis ei avaldata.

2) OneTrust’i nõusoleku platvorm on installitud ja töötab normaalselt (erinevalt katkistest automaatsetest blokeeringutest mõnedel saitidel – siin on kõik cookielaw.org kõned staatusega 200) ja Google’i nõusolekurežiimi järgitud: GA4 ja Google Adsi sündmused on staatusega gcs=G100. Google Adsi konversioonisilt (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) ja kuus ccm/collect kõnet käivituvad aga +692 võrra. +1269 ms - enne kasutaja valiku kinnitamist bänneris (POST-otsust selles lühikeses mõõtmises ei järgita, gcs=G100 - vaikimisi keelatud olek). Tegelik andmete edastamine toimub nõusoleku režiimis (gcs=G100, küpsisevaba), kuid konversiooni sild ise on initsialiseeritud ja saadab taotlused enne nõusoleku saamist. Kindlustussaidi puhul, kus külastaja valib tervise-, vara- ja autotooted, peaks reklaamisiltide värav olema range.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-if-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — if.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом if.ee.

2. Обстоятельства
Я посетил сайт if.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 12.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) Куки-декларация (в ODT) называет получателей поимённо: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. Однако платформа чата Puzzel (app-cdn/state/commsrv/statistics.puzzel.com), которая грузится в замере и отправляет persistent_state и аналитику tracking (app-statistics.puzzel.com/api/v1/tracking), в декларации по имени не упомянута. В панели настроек OneTrust чат отнесён к «обязательным» («общение в чате с нашими специалистами»), что объясняет его загрузку как функционального компонента, — но его отдельная аналитика (tracking) и сам получатель Puzzel в декларации не раскрыты.

2) Платформа согласия OneTrust установлена и работает штатно (в отличие от сломанной автоблокировки на некоторых сайтах — здесь все обращения cookielaw.org со статусом 200), а режим согласия Google соблюдён: события GA4 и Google Ads идут со статусом gcs=G100. Однако конверсионный тег Google Ads (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) и шесть обращений ccm/collect срабатывают на +692…+1269 мс — до фиксации выбора пользователя в баннере (POST решения в этом коротком замере не наблюдается, gcs=G100 — дефолтное запрещённое состояние). Фактическая передача данных удержана consent mode (gcs=G100, бескуково), но сам конверсионный тег инициализируется и отправляет обращения до согласия. Для страхового сайта, где посетитель выбирает продукты по здоровью, имуществу и авто, гейтинг рекламных тегов должен быть строгим.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-if-ee/

3. Положения GDPR, соблюдение которых прошу проверить
GDPR Art. 13(1)(e) — нераскрытый получатель (Puzzel); ePrivacy — Директива 2002/58/EC, ст. 5(3) — конверсионный тег Google Ads срабатывает до выбора

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — if.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website if.ee.

2. Circumstances
I visited the website if.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 12 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) The cookie declaration (in ODT) names recipients individually: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. However, the chat platform Puzzel (app-cdn/state/commsrv/statistics.puzzel.com), which loads in the capture and sends persistent_state and tracking analytics (app-statistics.puzzel.com/api/v1/tracking), is not mentioned in the declaration by name. In the OneTrust settings panel the chat is classified as «necessary» («chatting with our customer-service specialists»), which explains its loading as a functional component — but its separate analytics (tracking) and the recipient Puzzel itself are not disclosed.

2) The OneTrust consent platform is installed and runs normally (unlike the broken auto-block on some sites — here all cookielaw.org requests carry status 200), and Google's consent mode is respected: the GA4 and Google Ads events carry status gcs=G100. However, the Google Ads conversion tag (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) and six ccm/collect requests fire at +692…+1269 ms — before the user's choice is recorded in the banner (no decision POST is observed in this short capture, gcs=G100 being the default denied state). The actual data transfer is held by consent mode (gcs=G100, cookieless), but the conversion tag itself initialises and sends requests before consent. For an insurance site, where the visitor chooses products relating to health, property and vehicles, the gating of advertising tags should be strict.

Full technical documentation is published at: https://gdpru.eu/audits/ee-if-ee/

3. GDPR provisions I ask you to examine
GDPR Art. 13(1)(e) — undisclosed recipient (Puzzel); ePrivacy — Directive 2002/58/EC, Art. 5(3) — the Google Ads conversion tag fires before the choice

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil if.ee.

2. Asjaolud
Külastasin veebisaiti if.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 12.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Küpsiste deklaratsioonis (ODT-s) nimetatakse saajaid nime järgi: EPIServer, Google reCAPTCHA, Microsoft Application Insights, Visual Website Optimizer, Google Analytics, Confirmit, Sleeknote, HotJar, Adform, Bing, DoubleClick/Google Ads, Facebook, LinkedIn, Microsoft Ads, YouTube. Kuid Puzzeli vestlusplatvorm (app-cdn/state/commsrv/statistics). puzzel.com, mis laadib mõõtmisel ja saadab püsiva oleku ja jälgimise analüüsi (app-statistics.puzzel.com/api/v1/tracking), ei ole deklaratsioonis nimeliselt mainitud. Seadistuste paneelis liigitatakse OneTrust vestlus "kohustuslikuks", mis selgitab selle allalaadimist funktsionaalse komponendina, kuid selle eraldi analüüsi (jälgimist) ja Puzzeli saajat deklaratsioonis ei avaldata.

2) OneTrust’i nõusoleku platvorm on installitud ja töötab normaalselt (erinevalt katkistest automaatsetest blokeeringutest mõnedel saitidel – siin on kõik cookielaw.org kõned staatusega 200) ja Google’i nõusolekurežiimi järgitud: GA4 ja Google Adsi sündmused on staatusega gcs=G100. Google Adsi konversioonisilt (pagead2.googlesyndication.com/pagead/conversion/11312138045, en=conversion) ja kuus ccm/collect kõnet käivituvad aga +692 võrra. +1269 ms - enne kasutaja valiku kinnitamist bänneris (POST-otsust selles lühikeses mõõtmises ei järgita, gcs=G100 - vaikimisi keelatud olek). Tegelik andmete edastamine toimub nõusoleku režiimis (gcs=G100, küpsisevaba), kuid konversiooni sild ise on initsialiseeritud ja saadab taotlused enne nõusoleku saamist. Kindlustussaidi puhul, kus külastaja valib tervise-, vara- ja autotooted, peaks reklaamisiltide värav olema range.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-if-ee/

3. Sätted, mille järgimist palun kontrollida
GDPR art 13(1)(e) Avaldamata saaja (Puzzel); e-privaatsus – direktiiv 2002/58/EÜ, artikli 5 lõige 3 – Google Adsi teisendussilt aktiveeritakse enne valimist

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]