
Сайт частного медицинского центра Confido — один замер страницы медико-страховой услуги, 52 запроса, 11 узлов. Платформа согласия Cookie-Script на месте, баннер корректный: категории по умолчанию выключены, отказ доступен на первом экране. Google-стек запрет соблюдает — GA4 и Google Ads идут со статусом gcs=G100, бескуково. Но рекламный пиксель Facebook/Meta эту рамку игнорирует: событие /tr с просмотром страницы срабатывает дважды до согласия и без сигнала режима согласия вообще — на сайте медицинской клиники, при выключенной по умолчанию рекламной категории. Отдельно: сама платформа согласия Cookie-Script и чат Askly (с идентификатором визитора) в cookie-уведомлении по имени не названы.
Хронология обращений
Декларация против факта
Тайминги передачи
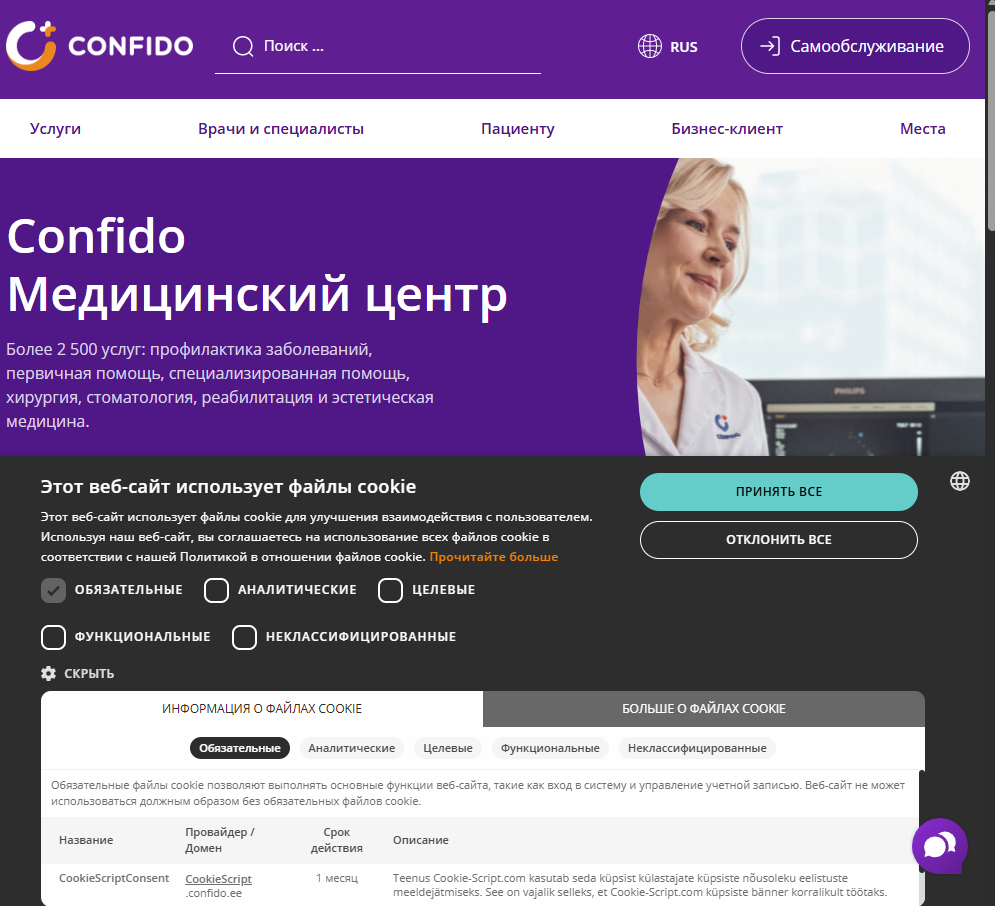
Платформа согласия; баннер с отказом на первом экране.
ccm/collect, gcs=G100.
/tr ev=PageView, id 187473843018668; на медсайте, при выключенной REKLAAM.
GA4 page_view, gcs=G100, dl=медстраница.
Askly; функциональный, но в уведомлении не раскрыт.
Зафиксированные трекеры
- Facebook / Meta (connect.facebook.net, www.facebook.com — пиксель id 187473843018668) — рекламный пиксель; событие /tr с ev=PageView срабатывает ДВАЖДЫ на +352…+404 мс, до согласия и без gcs-сигнала. На сайте медцентра. В cookie-уведомлении Facebook/Meta назван
- Google Ads / Conversion (pagead2.googlesyndication.com — ccm/collect) — измерение; два обращения со статусом gcs=G100 (запрет соблюдён), срабатывают до выбора
- Google Analytics 4 (region1.google-analytics.com) — аналитика; page_view со статусом gcs=G100, бескуково. Несёт dl=/ru/strahovanie-sotrudnikov/ (медстраница), но под запретом. Запрет соблюдён
- Cookie-Script (cdn.cookie-script.com) — платформа управления согласием; грузится на +92 мс. Баннер с категориями (по умолчанию выключены) и отказом на первом экране. В cookie-уведомлении по имени не назван
- Askly (chat.askly.me, sessions.chat.askly.me) — платформа чата; грузится с +89 мс с идентификатором визитора. Функциональная, но в cookie-уведомлении по имени не названа
- Google Tag Manager (www.googletagmanager.com) — контейнер тегов; +126 мс
- AddToAny (static.addtoany.com) — кнопки шаринга в соцсети; функциональные
- Первая сторона и инфраструктура: www.confido.ee, fonts.googleapis.com (шрифты)
Признаки несоответствия GDPR
- ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a) и Art. 9) — рекламный пиксель Meta срабатывает до согласия на медицинском сайтеНа сайте медицинского центра Confido рекламный пиксель Facebook/Meta (id 187473843018668) фактически срабатывает — обращение www.facebook.com/tr с ev=PageView уходит дважды, на +352 и +404 мс. Это происходит до какого-либо выбора пользователя в баннере (платформа согласия Cookie-Script грузится на +92 мс, но пиксель её решения не ждёт), при том что в баннере категория REKLAAM (реклама) по умолчанию выключена. В отличие от Google-стека (GA4 и Google Ads идут со статусом gcs=G100 — запрет соблюдён, бескуково), пиксель Meta не несёт сигнала режима согласия вообще и отправляет событие напрямую. Сайт медцентра относится к особо чувствительной категории (данные о здоровье, GDPR Art. 9): даже факт посещения сайта медицинской клиники, переданный рекламной сети, — чувствительный сигнал. В этом событии поле dl несёт корень домена (не конкретную медстраницу), но само срабатывание рекламного пикселя до согласия при выключенной рекламной категории — нарушение порядка «согласие → обработка».
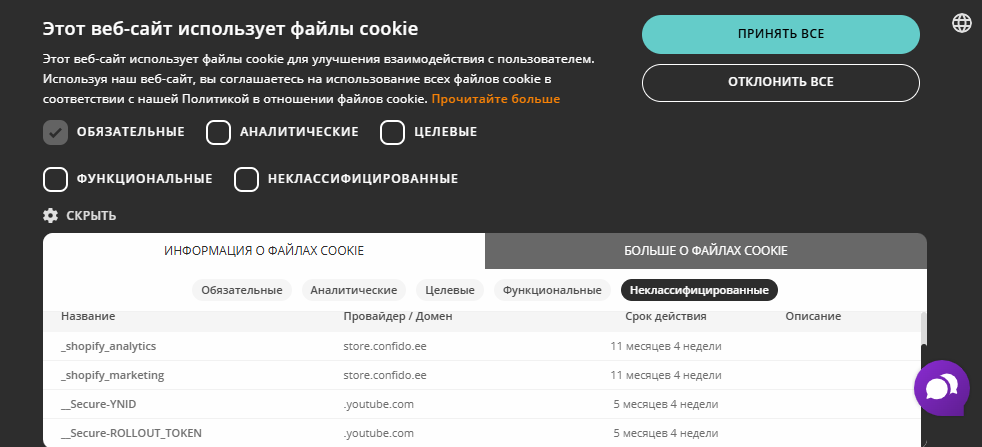
- GDPR Art. 13(1)(e) — нераскрытые получатели (Cookie-Script, Askly)Cookie-уведомление (2023) называет получателей: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. Однако платформа управления согласием Cookie-Script (cdn.cookie-script.com) и платформа чата Askly (chat.askly.me, sessions.chat.askly.me), которые обе грузятся в замере — причём Askly с идентификатором визитора с +89 мс, — в уведомлении по имени не названы. Askly функциональна (чат поддержки), но это отдельный получатель данных с идентификацией визитора, и в документе он не раскрыт.
Контекст
confido.ee — сайт AS Arstikeskus Confido (рег. код 12381384, Veerenni 51, Таллинн), крупного частного медицинского центра («Confido Meditsiinikeskus», свыше 2500 медуслуг: профилактика, первичная помощь, специализированная помощь, хирургия, стоматология). Медицина — особо чувствительная категория: обработка касается данных о здоровье (GDPR Art. 9), и даже сам факт посещения сайта клиники — чувствительный сигнал. Обработку описывают три документа: типовые условия, уведомление о защите данных и уведомление о cookie (2023); управление согласием — платформа Cookie-Script.
Замер — одна запись страницы медико-страховой услуги (/ru/strahovanie-sotrudnikov/): 52 запроса, 11 узлов.
Кому уходят данные напрямую
Рекламный пиксель Facebook/Meta (срабатывает до согласия, без сигнала режима согласия). Google Ads и GA4 (под запретом, gcs=G100, бескуково). Платформа чата Askly (с идентификатором визитора). Управление согласием — Cookie-Script. Функционально — AddToAny (шаринг), шрифты. Первая сторона — сайт Confido.
Заявленное против фактического
На фоне корректного в целом баннера расхождение здесь бьёт по самой чувствительной точке.
Google-стек запрет соблюдает. GA4 (page_view) и Google Ads (ccm/collect) идут со статусом gcs=G100: оба хранилища запрещены, бескуково. Событие GA4 несёт адрес медстраницы (dl=/ru/strahovanie-sotrudnikov/), но под запретом и без куки-привязки. Это корректное поведение при неданном согласии.
Но рекламный пиксель Meta эту рамку игнорирует. Facebook-пиксель (id 187473843018668) фактически срабатывает: обращение www.facebook.com/tr с ev=PageView уходит дважды, на +352 и +404 мс. Оно не несёт gcs-сигнала вообще — Meta не знает режима согласия Google и отправляет событие напрямую. И происходит это до какого-либо выбора пользователя (платформа Cookie-Script грузится на +92 мс, но пиксель её не ждёт), при том что в баннере категория REKLAAM (реклама) по умолчанию выключена. То есть баннер декларирует «реклама выключена», а рекламный пиксель уже отправил просмотр страницы. В этом событии поле dl несёт корень домена (не конкретную услугу), поэтому «Meta узнала о конкретной медуслуге» я не утверждаю — но само срабатывание рекламного пикселя до согласия на сайте медицинской клиники, при выключенной рекламной категории, не соблюдает порядок «согласие → обработка», и чувствительность контекста (Art. 9) этот факт усиливает.
И два получателя не раскрыты. Cookie-уведомление (2023) называет Google, Facebook, Instagram, YouTube, Meta, DoubleClick — то есть сам Facebook в документе есть. Но платформа согласия Cookie-Script и платформа чата Askly, которые обе грузятся в замере, в уведомлении по имени не упомянуты. Askly функциональна (чат поддержки), но грузится с идентификатором визитора с +89 мс — это отдельный получатель данных, и в документе он не раскрыт.
Согласие: что доказано и что нет
Доказано: пиксель Meta срабатывает до согласия и без gcs. www.facebook.com/tr с ev=PageView дважды, +352 и +404 мс; параметра gcs в обращениях нет.
Доказано: Google-стек соблюдает запрет. GA4 и Google Ads несут gcs=G100, бескуково.
Доказано: баннер корректен по умолчанию. Скриншот фиксирует выключенные категории STATISTIKA/REKLAAM/EELISTUSED и отказ на первом экране («NÕUSTUN HÄDAVAJALIKEGA»).
Доказано: Cookie-Script и Askly не названы в уведомлении. Поиск по документу их имён не находит; Askly несёт идентификатор визитора.
Не утверждается: передача конкретной медуслуги в Meta. Поле dl события Facebook несёт корень домена, а не адрес страницы услуги; вывод строится на факте срабатывания рекламного пикселя до согласия, не на содержании медстраницы в событии.
Не установлено: решение о согласии. Выбор пользователя в этом замере не зафиксирован; ключевой факт — что пиксель отработал до любого выбора.
Не доказано: содержимое события Facebook. Полное тело /tr в разборе не вскрывается; читаются ev, id, dl, rl.
Границы наблюдения
Замер охватывает одну страницу и фиксирует поведение браузера, не серверную обработку: что Meta делает с полученным событием и как настроен пиксель на стороне Confido, браузерным замером не проверяется. Установлено: рекламный пиксель Meta срабатывает до согласия, без сигнала режима согласия; поле dl несёт корень домена. Отнесение Askly к функциональному чату — по назначению платформы; его идентификатор визитора и нераскрытие получателя — отдельный вопрос. AddToAny (шаринг) и шрифты отнесены к функциональной части.
Файл опубликован очищенным от личных данных (49 правок, самопроверка чистая); срабатывание пикселя Meta до согласия, отсутствие у него gcs, статус gcs=G100 у Google-стека и загрузка Cookie-Script/Askly проверяются по опубликованному файлу и скриншотам напрямую. Баннер и его категории — со скриншотов (живой UI).
Правовую оценку выносит компетентный орган — Andmekaitse Inspektsioon.
Вывод
Сайт медицинского центра в основе сделан правильно: платформа согласия Cookie-Script на месте, баннер корректен — категории по умолчанию выключены, отказ доступен на первом экране, а Google-стек запрет соблюдает (GA4 и Google Ads под gcs=G100, бескуково). На фоне этого одно расхождение выделяется особенно резко.
Рекламный пиксель Facebook/Meta эту рамку согласия игнорирует: событие просмотра страницы срабатывает дважды до какого-либо выбора и без сигнала режима согласия вообще — при том что рекламная категория в баннере по умолчанию выключена. Происходит это на сайте медицинской клиники, а это особо чувствительная категория: даже факт обращения к медцентру, переданный рекламной сети, — сигнал, требующий согласия. Само событие несёт корень домена, а не адрес конкретной услуги, — но порядок «согласие → обработка» нарушен там, где к нему предъявляются наивысшие требования.
Отдельно: сама платформа согласия Cookie-Script и чат Askly с идентификатором визитора в cookie-уведомлении по имени не названы.
Устранение: обусловить срабатывание пикселя Facebook/Meta фактическим согласием, чтобы на медицинском сайте он не отправлял событий до выбора и при выключенной рекламной категории — это первоочередное; настроить пиксель на передачу сигнала согласия либо полностью гейтить его загрузку через платформу Cookie-Script; назвать в cookie-уведомлении платформу согласия Cookie-Script и чат Askly как получателей с указанием цели; сохранить корректный режим согласия Google-стека и распространить тот же принцип на пиксель Meta.
Как проверить: скачайте файл и посчитайте его контрольную сумму — sha256sum файл.har (Linux, macOS) или certutil -hashfile файл.har SHA256 (Windows); она должна совпасть с указанной. Вывод разбора относится к объёму этого замера — см. ограничения методики.
2f4d1db692787f4f1f39ac1a09dcd442efd77a7da95e7e6137b3a31761a81a1d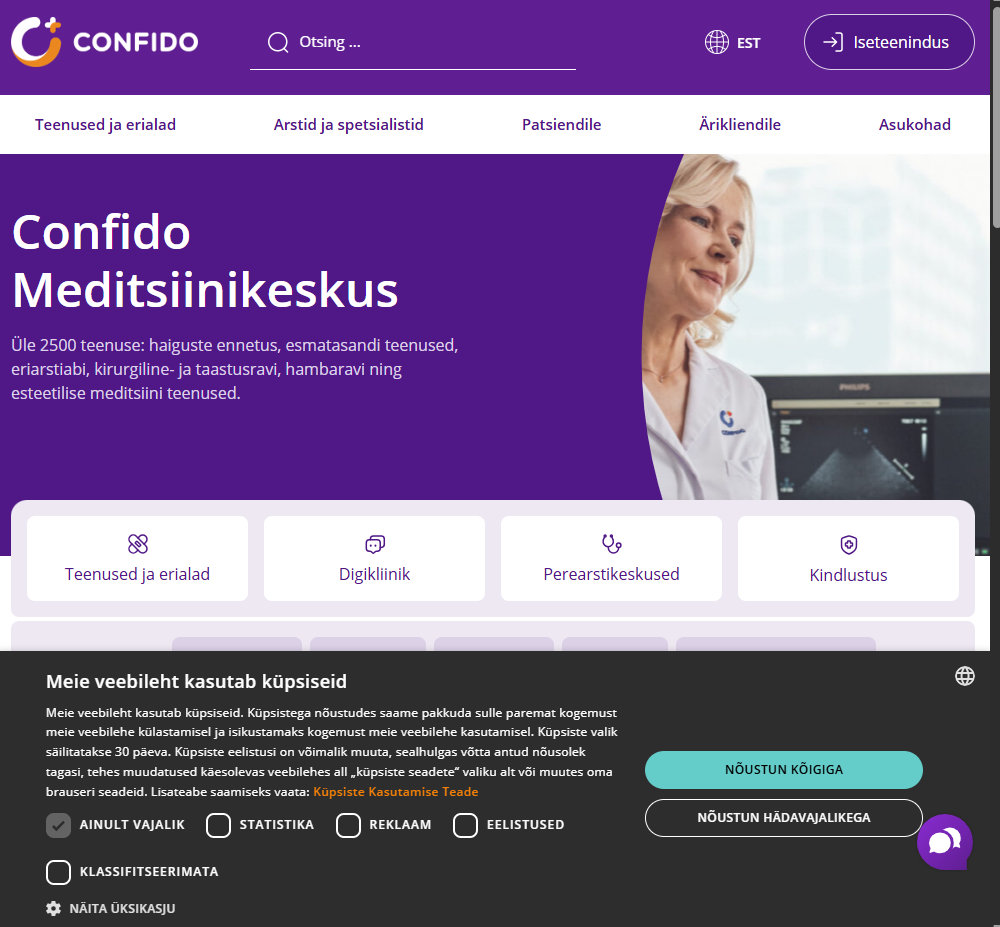
Хотите получить ответ от компании по этому разбору? → Открыть инструмент
Впишите один раз — подставится во все письма ниже:
Все поля обязательны для печати документа — это формальное требование к самому письму (реквизиты официального обращения), а не сбор данных: ничего никуда не отправляется и не сохраняется, всё остаётся у вас в браузере и пропадает при закрытии страницы. Подробнее — в разделе методологии.
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Отправьте это письмо компании напрямую — до обращения к регулятору у неё есть право ответить (ст. 12(3) GDPR — 30 дней).
Тема: Запрос доступа к персональным данным (ст. 15 GDPR) — confido.ee

Кому: [укажите адрес компании — DPO / поддержка / юридический отдел]
От: [Ваше имя], [контактный email]

Прошу предоставить доступ к моим персональным данным, обрабатываемым в связи с использованием сайта confido.ee.

1. Категории данных и цели обработки (ст. 15(1)(a)-(c))
На основании независимого технического анализа сайта прошу подтвердить и подробно раскрыть следующие категории обработки:

1) На сайте медицинского центра Confido рекламный пиксель Facebook/Meta (id 187473843018668) фактически срабатывает — обращение www.facebook.com/tr с ev=PageView уходит дважды, на +352 и +404 мс. Это происходит до какого-либо выбора пользователя в баннере (платформа согласия Cookie-Script грузится на +92 мс, но пиксель её решения не ждёт), при том что в баннере категория REKLAAM (реклама) по умолчанию выключена. В отличие от Google-стека (GA4 и Google Ads идут со статусом gcs=G100 — запрет соблюдён, бескуково), пиксель Meta не несёт сигнала режима согласия вообще и отправляет событие напрямую. Сайт медцентра относится к особо чувствительной категории (данные о здоровье, GDPR Art. 9): даже факт посещения сайта медицинской клиники, переданный рекламной сети, — чувствительный сигнал. В этом событии поле dl несёт корень домена (не конкретную медстраницу), но само срабатывание рекламного пикселя до согласия при выключенной рекламной категории — нарушение порядка «согласие → обработка».

2) Cookie-уведомление (2023) называет получателей: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. Однако платформа управления согласием Cookie-Script (cdn.cookie-script.com) и платформа чата Askly (chat.askly.me, sessions.chat.askly.me), которые обе грузятся в замере — причём Askly с идентификатором визитора с +89 мс, — в уведомлении по имени не названы. Askly функциональна (чат поддержки), но это отдельный получатель данных с идентификацией визитора, и в документе он не раскрыт.


2. Получатели, сроки хранения и передача за пределы ЕЭЗ (ст. 15(1)(c)-(d), 46)
Прошу также указать полный список третьих лиц-получателей, применимые сроки хранения по каждой категории и правовые основания передачи данных за пределы ЕЭЗ, если таковая происходит. Полный технический разбор с доказательствами (сохранённый сетевой журнал, контрольная сумма SHA-256) опубликован по адресу: https://gdpru.eu/audits/ee-confido-ee/

3. Автоматизированная обработка и профилирование (ст. 15(1)(h))
Прошу сообщить, применяется ли в отношении меня автоматизированное принятие решений или профилирование, и если да — раскрыть логику такой обработки.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Data access request (GDPR Art. 15) — confido.ee

To: [insert the company's address — DPO / support / legal department]
From: [Your name], [contact email]

I request access to my personal data processed in connection with the website confido.ee.

1. Categories of data and purposes of processing (Art. 15(1)(a)-(c))
Based on an independent technical analysis of the site, I request confirmation and detailed disclosure of the following categories of processing:

1) On the site of the Confido medical centre the Facebook/Meta advertising pixel (id 187473843018668) actually fires — a www.facebook.com/tr request with ev=PageView goes out twice, at +352 and +404 ms. This happens before any choice by the user in the banner (the Cookie-Script consent platform loads at +92 ms, but the pixel does not wait for its decision), even though in the banner the REKLAAM (advertising) category is off by default. Unlike the Google stack (GA4 and Google Ads carry status gcs=G100 — denial respected, cookieless), the Meta pixel carries no consent-mode signal at all and sends the event directly. A medical-centre site belongs to a specially sensitive category (health data, GDPR Art. 9): even the mere fact of visiting a medical clinic's site, passed to an ad network, is a sensitive signal. In this event the dl field carries the domain root (not the specific medical page), but the very firing of an advertising pixel before consent, with the advertising category off, breaks the «consent → processing» order.

2) The cookie notice (2023) names recipients: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. However, the consent management platform Cookie-Script (cdn.cookie-script.com) and the chat platform Askly (chat.askly.me, sessions.chat.askly.me), both of which load in the capture — Askly moreover with a visitor identifier from +89 ms — are not named in the notice. Askly is functional (a support chat), but it is a separate recipient of data with visitor identification, and it is not disclosed in the document.


2. Recipients, retention periods, and transfers outside the EEA (Art. 15(1)(c)-(d), 46)
I also request the full list of third-party recipients, the applicable retention period for each category, and the legal basis for any transfer of data outside the EEA. The full technical audit with evidence (saved network log, SHA-256 checksum) is published at: https://gdpru.eu/audits/ee-confido-ee/

3. Automated processing and profiling (Art. 15(1)(h))
Please state whether I am subject to automated decision-making or profiling, and if so, disclose the logic involved.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
Teema: Isikuandmetele juurdepääsu taotlus (IKÜM art 15) — confido.ee

Kellele: [märkige ettevõtte aadress — DPO / tugi / juriidiline osakond]
Kellelt: [Teie nimi], [kontakt-e-post]

Palun anda mulle juurdepääs minu isikuandmetele, mida töödeldakse seoses veebisaidi confido.ee kasutamisega.

1. Andmekategooriad ja töötlemise eesmärgid (IKÜM art 15(1)(a)-(c))
Sõltumatu tehnilise analüüsi põhjal palun kinnitada ja üksikasjalikult avaldada järgmised töötlemiskategooriad:

1) Meditsiinikeskuse kohas Confido reklaamipiksel Facebook / Meta (id 187473843018668) tegelikult töötab - kaebus www.facebook.com/tr ev=PageView jätab kaks korda, +352 ja +404 ms. See juhtub enne iga kasutaja valikut bänneris (nõusolekuplatvorm Cookie-Script laadib +92 ms-le, kuid piksel ei oota oma otsust), hoolimata asjaolust, et bännerikategooria REKLAAM (reklaam) on vaikimisi välja lülitatud. Erinevalt Google'i pinust (GA4 ja Google Ads tulevad staatusega gcs=G100 - keeld on täheldatud, küpsisevaba), ei kanna Meta piksel üldse nõusoleku režiimi signaali ja saadab sündmuse otse. Meditsiinikeskuse sait kuulub eriti tundlikusse kategooriasse (terviseandmed, GDPR artikkel 9): isegi reklaamivõrgustikule edastatud meditsiinikliiniku veebisaidi külastamine on tundlik signaal. Sellisel juhul kannab dl-väli domeeni juurt (mitte konkreetset meditsiinilist lehekülge), kuid reklaamipiksli toimimine enne nõusoleku andmist, kui reklaamikategooria on välja lülitatud, on tellimuse „nõusolek → töötlemine rikkumine.

2) Küpsiseteatises (2023) nimetatakse saajaid: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. Nõusoleku haldamise platvormi Cookie-Script (cdn. cookie-script.com) ja vestlusplatvormi Askly (chat.askly.me, sessions.chat.askly.me), mis on mõlemad laaditud arvestisse - Askly koos külastaja ID-ga +89 ms-ga - teates ei nimeta. Askly on funktsionaalne (tugivestlus), kuid see on eraldi andmete vastuvõtja koos külastaja identifitseerimisega ja seda dokumendis ei avaldata.


2. Vastuvõtjad, säilitustähtajad ja edastamine väljapoole EMP-d (IKÜM art 15(1)(c)-(d), 46)
Palun samuti esitada täielik loetelu kolmandatest isikutest vastuvõtjatest, iga kategooria puhul kohaldatavad säilitustähtajad ning andmete EMP-välisele edastamisele kohaldatav õiguslik alus, kui selline edastamine toimub. Täielik tehniline analüüs koos tõenditega (salvestatud võrgulogi, SHA-256 kontrollsumma) on avaldatud aadressil: https://gdpru.eu/audits/ee-confido-ee/

3. Automatiseeritud töötlemine ja profiilianalüüs (IKÜM art 15(1)(h))
Palun teatada, kas minu suhtes kohaldatakse automatiseeritud otsuste tegemist või profiilianalüüsi, ning kui jah, siis avaldada selle loogika.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]
RIA DigiDoc — телефон · Smart-ID / Mobile-ID
Куда подавать: AKI — Эстонский надзорный орган по защите данных — напишите на info@aki.ee
Важно: AKI рассматривает обращения только на эстонском языке. Переведите письмо перед отправкой.
Регулятор рассматривает жалобы на своём государственном языке. Есть официальный переведённый шаблон Европейского совета по защите данных (EDPB) — можно использовать его вместо этого письма или вместе с ним: Официальная форма жалобы EDPB (PDF, ваш язык)
Тема: Жалоба на обработку персональных данных — confido.ee

1. Предмет жалобы
Я подаю жалобу в отношении обработки моих персональных данных сайтом confido.ee.

2. Обстоятельства
Я посетил сайт confido.ee и обнаружил признаки несоответствия обработки моих персональных данных требованиям GDPR. Технический разбор, опубликованный на gdpru.eu 12.09.2026 (открытая методология, воспроизводимые измерения), документирует следующие признаки:

1) На сайте медицинского центра Confido рекламный пиксель Facebook/Meta (id 187473843018668) фактически срабатывает — обращение www.facebook.com/tr с ev=PageView уходит дважды, на +352 и +404 мс. Это происходит до какого-либо выбора пользователя в баннере (платформа согласия Cookie-Script грузится на +92 мс, но пиксель её решения не ждёт), при том что в баннере категория REKLAAM (реклама) по умолчанию выключена. В отличие от Google-стека (GA4 и Google Ads идут со статусом gcs=G100 — запрет соблюдён, бескуково), пиксель Meta не несёт сигнала режима согласия вообще и отправляет событие напрямую. Сайт медцентра относится к особо чувствительной категории (данные о здоровье, GDPR Art. 9): даже факт посещения сайта медицинской клиники, переданный рекламной сети, — чувствительный сигнал. В этом событии поле dl несёт корень домена (не конкретную медстраницу), но само срабатывание рекламного пикселя до согласия при выключенной рекламной категории — нарушение порядка «согласие → обработка».

2) Cookie-уведомление (2023) называет получателей: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. Однако платформа управления согласием Cookie-Script (cdn.cookie-script.com) и платформа чата Askly (chat.askly.me, sessions.chat.askly.me), которые обе грузятся в замере — причём Askly с идентификатором визитора с +89 мс, — в уведомлении по имени не названы. Askly функциональна (чат поддержки), но это отдельный получатель данных с идентификацией визитора, и в документе он не раскрыт.

Полная техническая документация опубликована по адресу: https://gdpru.eu/audits/ee-confido-ee/

3. Положения GDPR, соблюдение которых прошу проверить
ePrivacy — Директива 2002/58/EC, ст. 5(3) (в связке с GDPR Art. 6(1)(a) и Art. 9) — рекламный пиксель Meta срабатывает до согласия на медицинском сайте; GDPR Art. 13(1)(e) — нераскрытые получатели (Cookie-Script, Askly)

4. Требование
Прошу проверить изложенные обстоятельства и, если несоответствие подтвердится, принять меры, предусмотренные статьёй 58(2) GDPR.

5. Приложения
Полная доказательная база — HAR-файл, контрольная сумма SHA-256 и цитата из политики конфиденциальности сайта, документирующая указанное противоречие — опубликована и проверяема по ссылке в пункте 2 выше.

С уважением,

[Ваше имя]
[контактный email]
[Страна]


[Дата]
Subject: Complaint regarding personal data processing — confido.ee

1. Subject of the complaint
I am filing a complaint regarding the processing of my personal data by the website confido.ee.

2. Circumstances
I visited the website confido.ee and found indications that the processing of my personal data does not comply with the GDPR. The technical analysis published on gdpru.eu on 12 September 2026 (open methodology, reproducible measurements) documents the following indications:

1) On the site of the Confido medical centre the Facebook/Meta advertising pixel (id 187473843018668) actually fires — a www.facebook.com/tr request with ev=PageView goes out twice, at +352 and +404 ms. This happens before any choice by the user in the banner (the Cookie-Script consent platform loads at +92 ms, but the pixel does not wait for its decision), even though in the banner the REKLAAM (advertising) category is off by default. Unlike the Google stack (GA4 and Google Ads carry status gcs=G100 — denial respected, cookieless), the Meta pixel carries no consent-mode signal at all and sends the event directly. A medical-centre site belongs to a specially sensitive category (health data, GDPR Art. 9): even the mere fact of visiting a medical clinic's site, passed to an ad network, is a sensitive signal. In this event the dl field carries the domain root (not the specific medical page), but the very firing of an advertising pixel before consent, with the advertising category off, breaks the «consent → processing» order.

2) The cookie notice (2023) names recipients: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. However, the consent management platform Cookie-Script (cdn.cookie-script.com) and the chat platform Askly (chat.askly.me, sessions.chat.askly.me), both of which load in the capture — Askly moreover with a visitor identifier from +89 ms — are not named in the notice. Askly is functional (a support chat), but it is a separate recipient of data with visitor identification, and it is not disclosed in the document.

Full technical documentation is published at: https://gdpru.eu/audits/ee-confido-ee/

3. GDPR provisions I ask you to examine
ePrivacy — Directive 2002/58/EC, Art. 5(3) (in conjunction with GDPR Art. 6(1)(a) and Art. 9) — the Meta advertising pixel fires before consent on a medical site; GDPR Art. 13(1)(e) — undisclosed recipients (Cookie-Script, Askly)

4. Request
I request that you examine the circumstances described and, if non-compliance is confirmed, apply the measures provided for in Article 58(2) GDPR.

5. Attachments
The full evidence base — the HAR file, its SHA-256 checksum and the quotation from the site's privacy policy documenting the stated contradiction — is published and verifiable at the link in point 2 above.

Sincerely,

[Your name]
[contact email]
[Country]


[Date]
1. Kaebuse ese
Esitan kaebuse seoses minu isikuandmete töötlemisega veebisaidil confido.ee.

2. Asjaolud
Külastasin veebisaiti confido.ee ja tuvastasin märke sellest, et minu isikuandmete töötlemine ei vasta isikuandmete kaitse üldmääruse (IKÜM) nõuetele. Tehniline analüüs, mis on avaldatud aadressil gdpru.eu 12.09.2026 (avatud metoodika, korratavad mõõtmised), dokumenteerib järgmist:

1) Meditsiinikeskuse kohas Confido reklaamipiksel Facebook / Meta (id 187473843018668) tegelikult töötab - kaebus www.facebook.com/tr ev=PageView jätab kaks korda, +352 ja +404 ms. See juhtub enne iga kasutaja valikut bänneris (nõusolekuplatvorm Cookie-Script laadib +92 ms-le, kuid piksel ei oota oma otsust), hoolimata asjaolust, et bännerikategooria REKLAAM (reklaam) on vaikimisi välja lülitatud. Erinevalt Google'i pinust (GA4 ja Google Ads tulevad staatusega gcs=G100 - keeld on täheldatud, küpsisevaba), ei kanna Meta piksel üldse nõusoleku režiimi signaali ja saadab sündmuse otse. Meditsiinikeskuse sait kuulub eriti tundlikusse kategooriasse (terviseandmed, GDPR artikkel 9): isegi reklaamivõrgustikule edastatud meditsiinikliiniku veebisaidi külastamine on tundlik signaal. Sellisel juhul kannab dl-väli domeeni juurt (mitte konkreetset meditsiinilist lehekülge), kuid reklaamipiksli toimimine enne nõusoleku andmist, kui reklaamikategooria on välja lülitatud, on tellimuse „nõusolek → töötlemine rikkumine.

2) Küpsiseteatises (2023) nimetatakse saajaid: Google (Maps, Ads, Analytics), Facebook, Instagram, YouTube, Meta Platform Inc., DoubleClick. Nõusoleku haldamise platvormi Cookie-Script (cdn. cookie-script.com) ja vestlusplatvormi Askly (chat.askly.me, sessions.chat.askly.me), mis on mõlemad laaditud arvestisse - Askly koos külastaja ID-ga +89 ms-ga - teates ei nimeta. Askly on funktsionaalne (tugivestlus), kuid see on eraldi andmete vastuvõtja koos külastaja identifitseerimisega ja seda dokumendis ei avaldata.

Täielik tehniline dokumentatsioon on avaldatud aadressil: https://gdpru.eu/audits/ee-confido-ee/

3. Sätted, mille järgimist palun kontrollida
e-privaatsus - direktiiv 2002/58/EÜ, artikli 5 lõige 3 (koosmõjus GDPRi artikli 6 lõike 1 punktiga a ja artikliga 9) - Meta-reklaamipiksel aktiveeritakse enne nõusoleku andmist meditsiinisaidil; GDPR artikli 13 lõike 1 punkt e – avalikustamata saajad (küpsis-skript, küsimus)

4. Nõue
Palun kontrollida kirjeldatud asjaolusid ja mittevastavuse kinnitamisel kohaldada IKÜM artikli 58 lõikes 2 ette nähtud meetmeid.

5. Lisad
Täielik tõendusmaterjal — HAR-fail, kontrollsumma SHA-256 ning veebisaidi privaatsuspoliitika tsitaat, mis dokumenteerib nimetatud vastuolu — on avaldatud ja kontrollitav punktis 2 viidatud lingil.

Lugupidamisega,

[Teie nimi]
[kontakt-e-post]
[Riik]


[Kuupäev]